ISMS_D41_Informationsklassifizierungs Policy
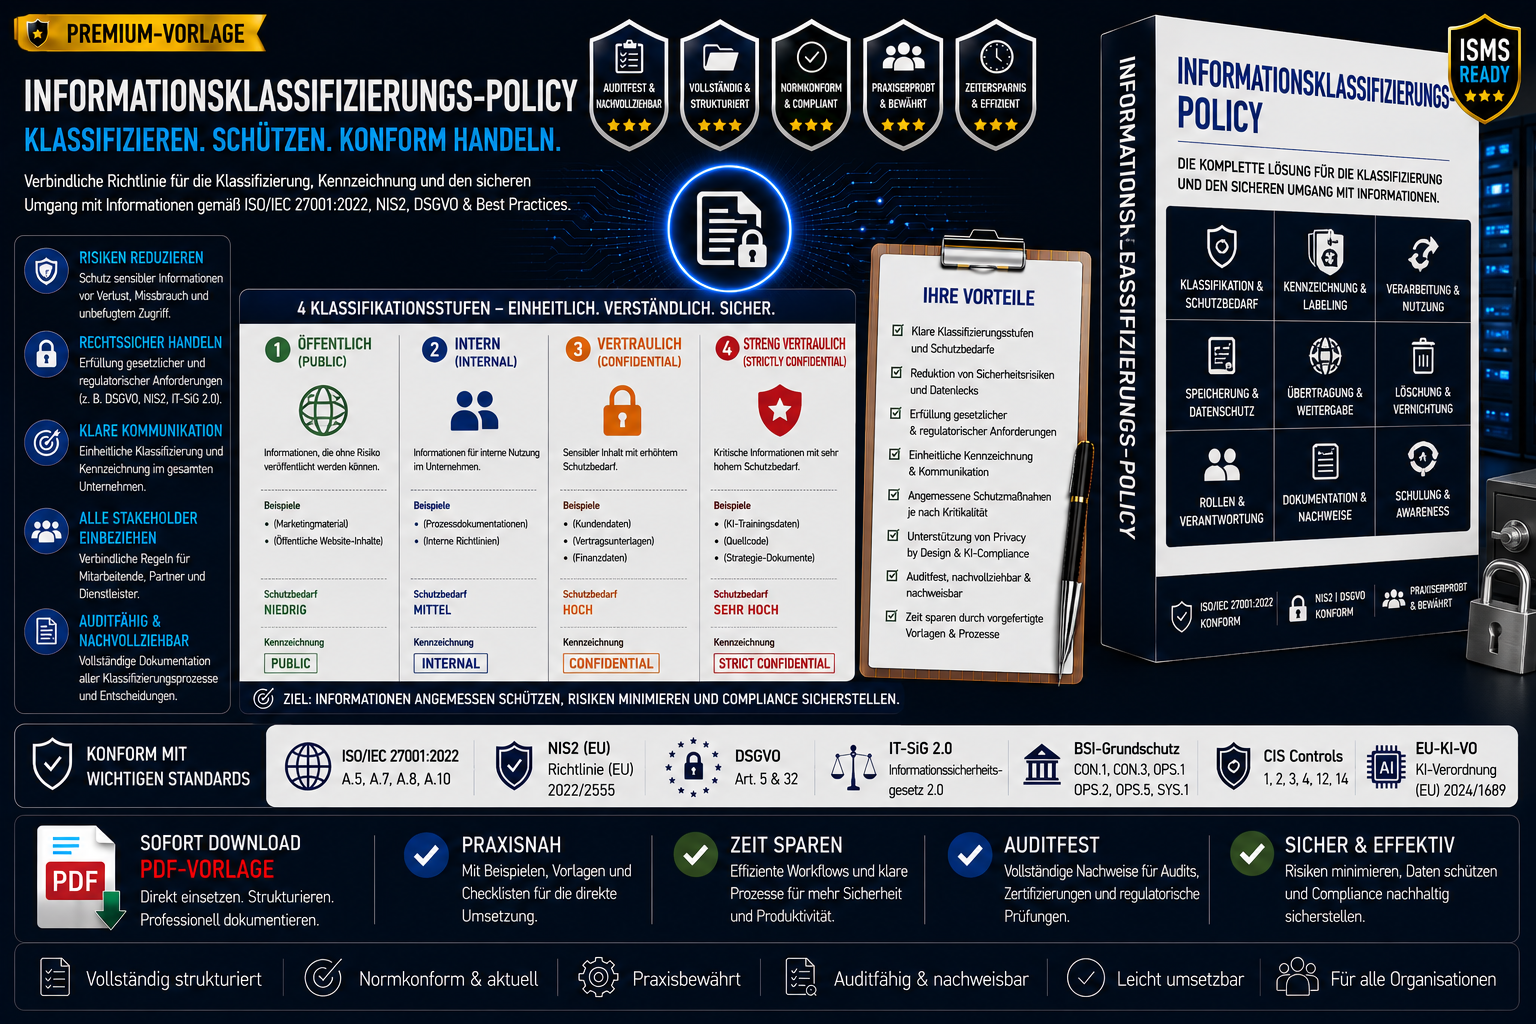
ISMS_D41_Informationsklassifizierungs Policy
Auditfähige Richtlinie für Klassifizierung, Kennzeichnung, Verarbeitung, Speicherung & Löschung von Informationen gemäß ISO 27001, NIS2, DSGVO & EU-KI-VO
Die Informationsklassifizierungs‑Policy ist eine ausgearbeitete, tiefgehende und auditfähige Sicherheitsrichtlinie für die korrekte Klassifizierung, Kennzeichnung und Verarbeitung aller Informationsarten.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5, A.7, A.8, A.10), NIS2, DSGVO Art. 5/32, IT-SiG 2.0 sowie EU-KI-VO (KI‑Trainingsdaten, Modellartefakte, Prompts).
Originalzitat aus dem Dokument:
„Diese Policy stellt sicher, dass alle Informationen korrekt klassifiziert werden.“
„Alle Informationen werden einer der folgenden Stufen zugeordnet: Öffentlich, Intern, Vertraulich, Streng vertraulich.“
Vorteile
- ausgearbeitete Klassifizierungs‑Policy
- enthält Klassifizierungsmodell, Schutzanforderungen, Kennzeichnung, Verarbeitung, Löschung, KPIs
- rechtskonform nach ISO 27001, NIS2, DSGVO, IT-SiG, BSI‑Grundschutz, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D38b (Medien‑ & Datenträgerverwaltung Policy)
- ISMS_D37 (Kryptografie‑Policy)
- ISMS_D36b (Physische Sicherheit & Zutrittskontrolle Policy)
- ISMS_D37b (Arbeitsplatz‑ & Bürosicherheits‑Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- ISB / CISO
- Datenschutzbeauftragte
- IT‑Leitung
- Fachbereiche
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Trainingsdaten
- interne & externe Auditoren
- Dienstleister mit Datenverarbeitungs‑Pflichten
Mit ISMS_D41 – Informationsklassifizierungs‑Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Data‑Classification‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO und EU-KI-VO erfüllt.