NIS2_D0063_NIS2 Secure Decommissioning & Disposal Richtlinie
NIS2_D0063_NIS2 Secure Decommissioning & Disposal Richtlinie
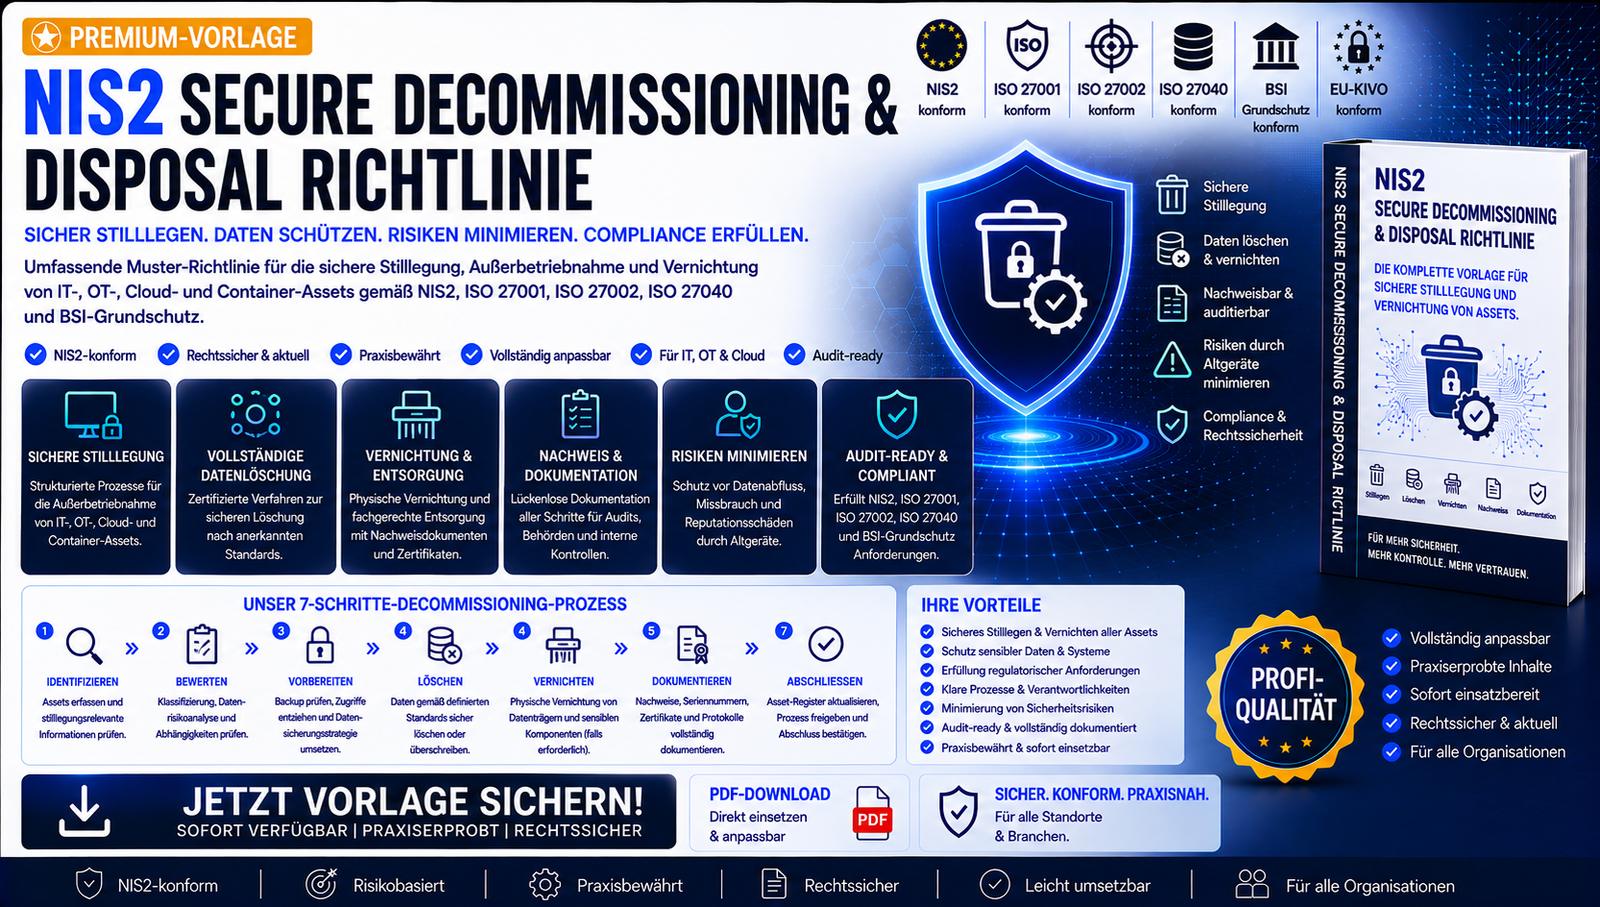
NIS2 Secure Decommissioning & Disposal Richtlinie
Konzernrichtlinie für sichere Stilllegung, Datenlöschung & Entsorgung | NIS2‑konform | ISO 27001 | ISO 27040 | BSIG §30 | EU‑KI‑VO‑ready
Die NIS2 Secure Decommissioning & Disposal Richtlinie ist eine Grundlage für die Ausarbeitung einer auditfähigen Governance‑Richtlinie für Unternehmen, die IT‑, OT‑, Cloud‑ und Container‑Systeme sicher außer Betrieb nehmen und entsorgen müssen.
Sie definiert die Anforderungen, Prozesse, Rollen, Sicherheitsmaßnahmen und technischen Mindeststandards für Stilllegung, Löschung und Vernichtung gemäß:
- NIS2 Art. 21 Abs. 2 lit. a – Risikomanagement
- BSIG §30 – Mindestmaßnahmenbereiche
- ISO/IEC 27001 / 27002 – A.8.10 (Asset Decommissioning)
- ISO/IEC 27040 – Storage Security
- BSI‑Grundschutz INF‑ und OPS‑Bausteine
- EU-KI‑VO – KI‑relevante Lösch‑ und Entsorgungspflichten
Das Dokument ist auditfähig, enthält ausgefüllte Beispieldaten, Stilllegungsprozesse, Klassifizierungen, Löschverfahren, physische Vernichtung, Cloud‑Decommissioning, OT‑Stilllegung, Transport‑ und Übergabeprozesse, Chain‑of‑Custody, Audit‑Nachweise und Registerpflichten.
Highlights
- NIS2‑Decommissioning‑Governance
- Stilllegungsprozess (Identifikation → Klassifizierung → Löschung → Vernichtung → Audit)
- Sichere Löschverfahren (CryptoErase, Secure Erase, 3‑Pass/7‑Pass, Cloud‑API‑Löschung)
- Physische Vernichtung (Schreddern, Entmagnetisieren, zertifizierte Entsorger)
- Cloud‑Decommissioning (VMs, Volumes, Snapshots, Container‑Images, IAM‑Rollen)
- OT‑Decommissioning (Steuerungen, Firmware, Produktionsnetze)
- Transport & Übergabe (Chain‑of‑Custody, versiegelte Behälter, Überwachungswege)
- Dokumentation & Auditfähigkeit gemäß NIS2 Art. 21
- Ausgefüllte Beispieldaten in Klammern
Ideal für
- KRITIS‑Unternehmen
- Energie, Produktion, Logistik
- Finanzsektor & Versicherungen
- Behörden & öffentliche Einrichtungen
- CISO‑Teams, IT‑Security, OT‑Security
- Unternehmen mit NIS2‑Pflichten oder KI‑Systemen