NIS2_D0045_NIS2 Secure Remote Access & VPN Governance Richtlinie
Price299.00 €
Price299.00 € Net
NIS2_D0045_NIS2 Secure Remote Access & VPN Governance Richtlinie
NIS2 Secure Remote Access & VPN Governance Richtlinie
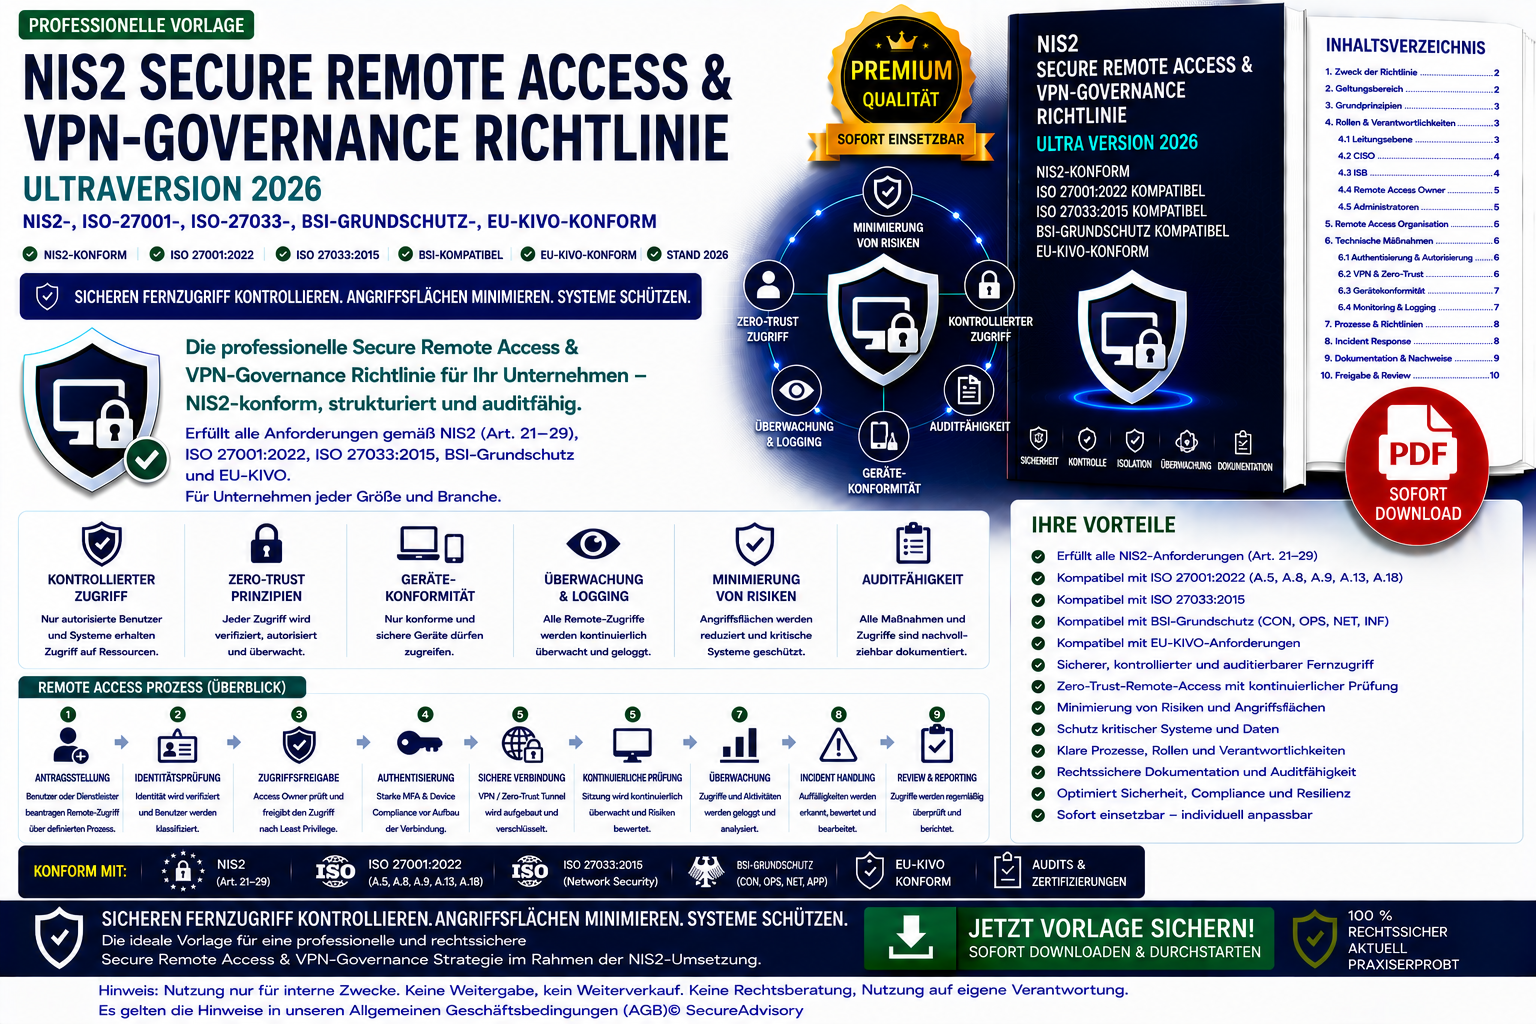
Die NIS2 Secure Remote Access & VPN Governance Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch hochpräzise Grundlage für sicheren Fernzugriff, VPN‑Governance und Zero‑Trust‑Remote‑Access bietet.
Das Dokument definiert:
- Remote‑Access‑Governance nach NIS2, ISO‑27001, ISO‑27033 und BSI‑Grundschutz
- Zero‑Trust‑Remote‑Access‑Modell (Continuous Authentication, Continuous Authorization, Device Compliance Enforcement)
- Remote‑Access‑Typen (Standard, privilegiert, extern, OT‑Fernwartung)
- VPN‑Governance (IPSec‑VPN, SSL‑VPN, Zero‑Trust‑VPN, Cloud‑VPN, OT‑VPN)
- VPNSicherheitsanforderungen (MFA, TLS 1.3, AES‑256, HSM‑Schlüssel, Device‑Compliance‑Check)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IAM‑Team, Netzwerkadmin, IT‑Security, CloudSecurity, OTSecurity)
- Zero‑Trust‑Policies für Remote‑Zugriffe
- Cloud‑Remote‑Access‑Kontrollen (IAM‑Härtung, API‑Restriktion, Cloud‑Firewalling)
- OT‑Remote‑Access‑Kontrollen (physische Trennung, sichere Protokolle, Herstellerfreigaben, Monitoring)
- Monitoring & Logging für Remote‑Zugriffe, VPN‑Logs, IAM‑Logs, Cloud‑IAM und OT‑Remote‑Logs
- Incident‑Response‑Prozesse für Remote‑Kompromittierung, Token‑Manipulation, VPN‑Bypass, Cloud‑IAM‑Fehlkonfiguration und OT‑Remote‑Manipulation
- Dokumentations‑ und Auditpflichten
- 2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Remote‑Access‑Governance
- Zero‑Trust‑Remote‑Access vollständig integriert
- starke VPN‑Governance für IT, Cloud und OT
- Device‑Compliance‑Enforcement für sichere Endgeräte
- Incident‑Response‑Prozesse für Remote‑Angriffe
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IAM‑Teams, Netzwerk‑Teams, IT‑Security‑Teams
- Beratungen, die Zero‑Trust‑Remote‑Access‑Architekturen implementieren