NIS2_D0043_NIS2 Secure API & Interface Governance Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0043_NIS2 Secure API & Interface Governance Richtlinie
NIS2 Secure API & Interface Governance Richtlinie
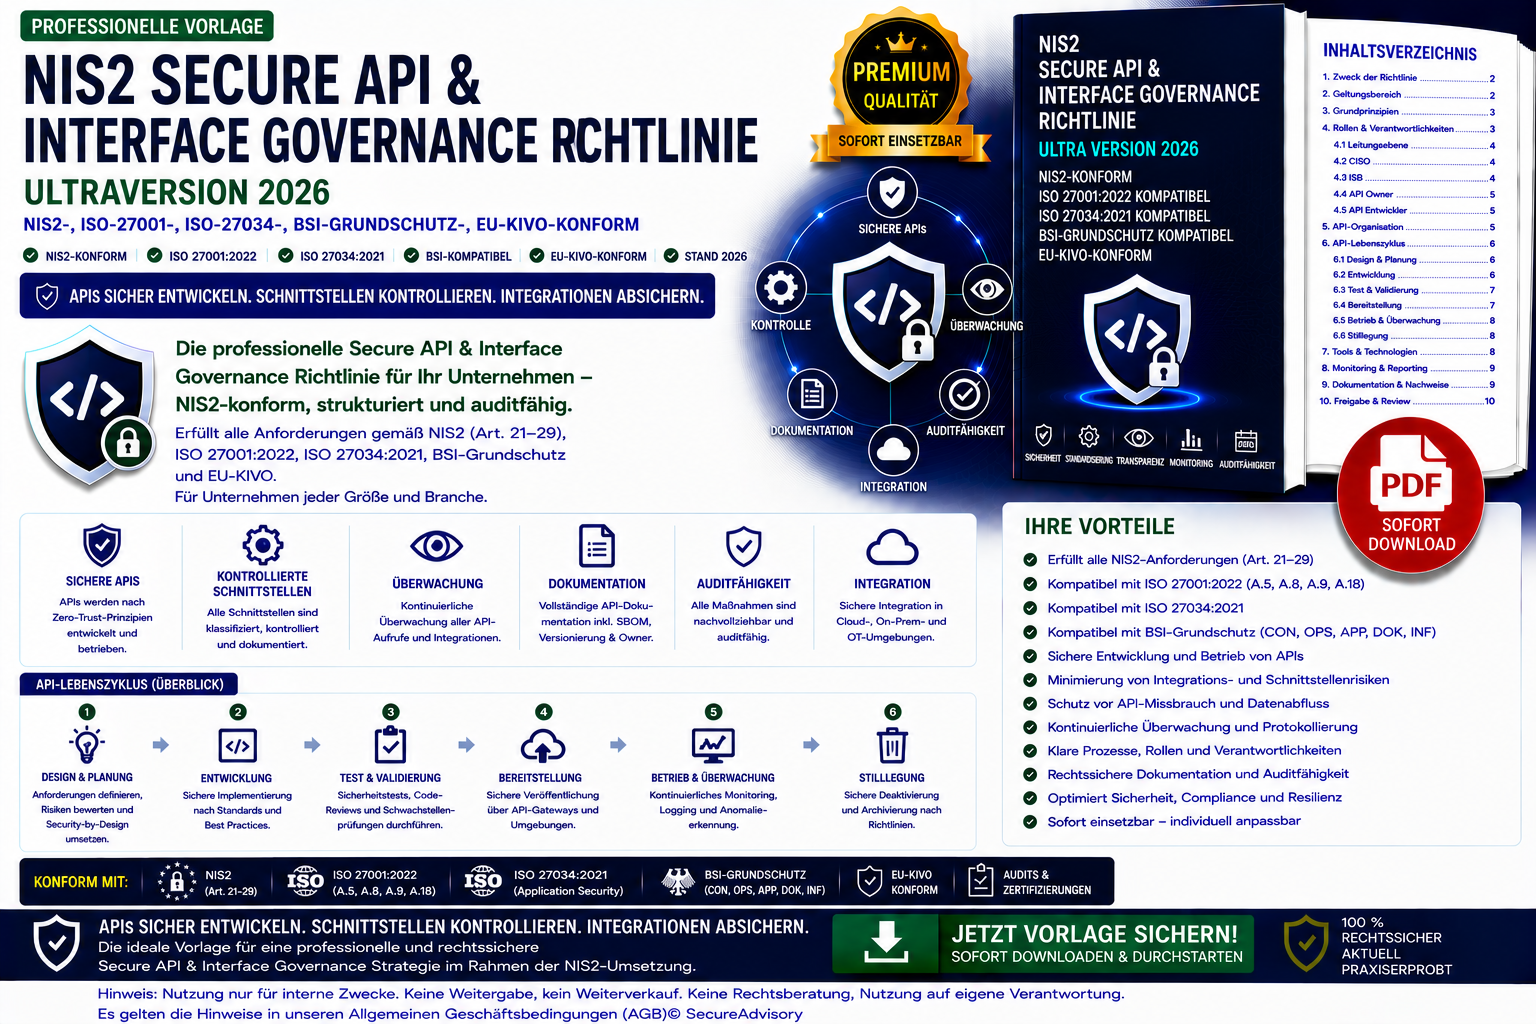
Die NIS2 Secure API & Interface Governance Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch hochpräzise Grundlage für die sichere Entwicklung, den Betrieb und die Überwachung von APIs und Schnittstellen bietet.
Das Dokument definiert:
- API‑Governance nach NIS2, ISO‑27001, ISO‑27034 und BSI‑Grundschutz
- Zero‑Trust‑API‑Modell und Minimierung von Integrationsrisiken
- sichere API‑Designstandards für REST, GraphQL, SOAP und OT‑APIs
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, SecureDevelopmentLead, Entwicklerteam, DevOps, IT‑Security, Third‑Party‑Security)
- API‑Register mit Pflichtinhalten (Versionen, Verantwortliche, Datenkategorien, SBOM, Abhängigkeiten, Integrationspartner)
- API‑Security‑Controls (MFA, OAuth 2.0, OpenID Connect, RBAC, ABAC, PBAC, TLS 1.3, AES‑256, Rate‑Limiting, Input‑Validation)
- sichere API‑Operations (API‑Gateways, Secrets‑Management, Versionierung, Signaturprüfung)
- Monitoring & Logging für API‑Zugriffe, Fehler, Änderungen, Cloud‑IAM und OT‑APIs
- Incident‑Response‑Prozesse für API‑Kompromittierung, Token‑Manipulation, Injection‑Angriffe, Rate‑Limit‑Bypass und Cloud/OT‑Fehlkonfigurationen
- Dokumentations‑ und Auditpflichten
- UltraVersion‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme API‑Governance
- sichere API‑Designstandards für alle modernen API‑Typen
- Zero‑Trust‑API‑Access integriert
- SBOM‑Pflicht für APIs und Schnittstellen
- Incident‑Response‑Prozesse für API‑Angriffe
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑ und DevSecOps‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Software‑Entwicklung, DevOps‑Teams, IT‑Security‑Teams
- Beratungen, die API‑Governance‑Frameworks implementieren