KI_D0106_KI_Lieferanten QMS Anforderungen
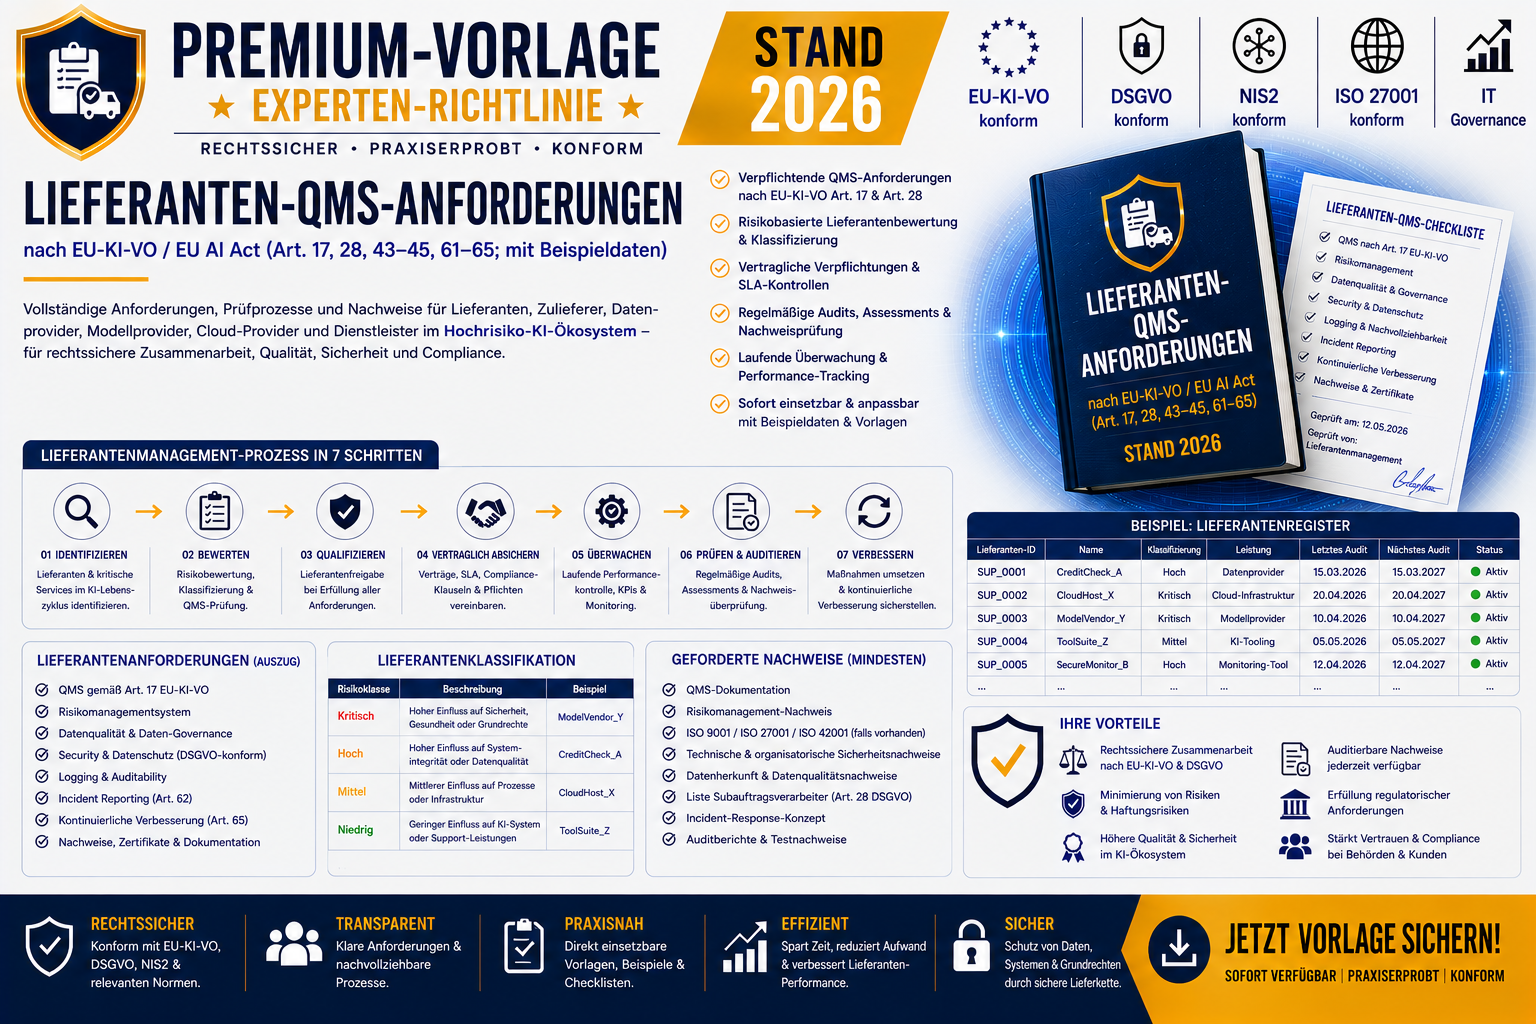
KI_D0106_KI_Lieferanten QMS Anforderungen
Die Lieferanten‑QMS‑Anforderungen (KI_D0106) sind eine ausgearbeitete, auditfähige Governance‑Vorlage zur Umsetzung der Pflichten für Lieferanten, Datenprovider, Modellprovider, Cloud‑Provider und externe Dienstleister gemäß Art. 17 und Art. 28 EU-AI-Act.
Das Dokument stellt sicher, dass alle externen Parteien, die an Hochrisiko‑KI‑Systemen beteiligt sind, ein konformes Qualitätsmanagementsystem betreiben und keine Risiken für Gesundheit, Sicherheit oder Grundrechte verursachen.
Zentrale Inhalte aus dem Dokument:
„Dieses Dokument definiert die Anforderungen, Prüfprozesse, Kontrollmechanismen, Nachweise und Governance‑Strukturen, die sicherstellen, dass Lieferanten ein vollständig konformes Qualitätsmanagementsystem gemäß EU‑KI‑VO betreiben.“
„Lieferanten sind ein kritischer Risikofaktor im KI‑Lebenszyklus.“
Highlights & Inhalte
- Lieferanten‑Pflichten nach Art. 17 & Art. 28 EU-AI-Act
- Anforderungen an QMS, Daten‑Governance, Modell‑Governance, Oversight, Logging, Cybersecurity, Incident‑Reporting
- Transparenzpflichten für Modellarchitektur, Datenquellen, Trainingsmethoden, Risiken & Einschränkungen
- Lieferanten‑Bewertungsprozess (10 Schritte)
- (Identifikation → Risikoanalyse → QMS‑Prüfung → Vertragsprüfung → technische Prüfung → Sicherheitsprüfung → Compliance‑Prüfung → Freigabe → Monitoring → Rezertifizierung)
- Ausgearbeitete Lieferanten‑Checkliste für Audits
- Beispielhafte vollständige Lieferantenakte inkl. QMS‑Dokument, ISO‑Zertifikaten, Datenqualitätsberichten, Sicherheitsberichten & Incident‑Reports
- Auditierbarkeit für interne & externe Audits
- Pflichtbestandteil des AI‑QMS nach Art. 17 EU-AI-Act
Ideal für
- Unternehmen mit Hochrisiko‑KI‑Systemen
- Compliance‑, Audit‑ und Governance‑Teams
- Anbieter & Betreiber, die externe Komponenten oder Daten nutzen
- Vorbereitung auf Zertifizierung nach Art. 43–45 EU-AI-Act
- Organisationen, die Lieferantenrisiken strukturiert managen müssen