ISMS_D31d_Backup Prozess Detailbeschreibung
ISMS_D31d_Backup Prozess Detailbeschreibung
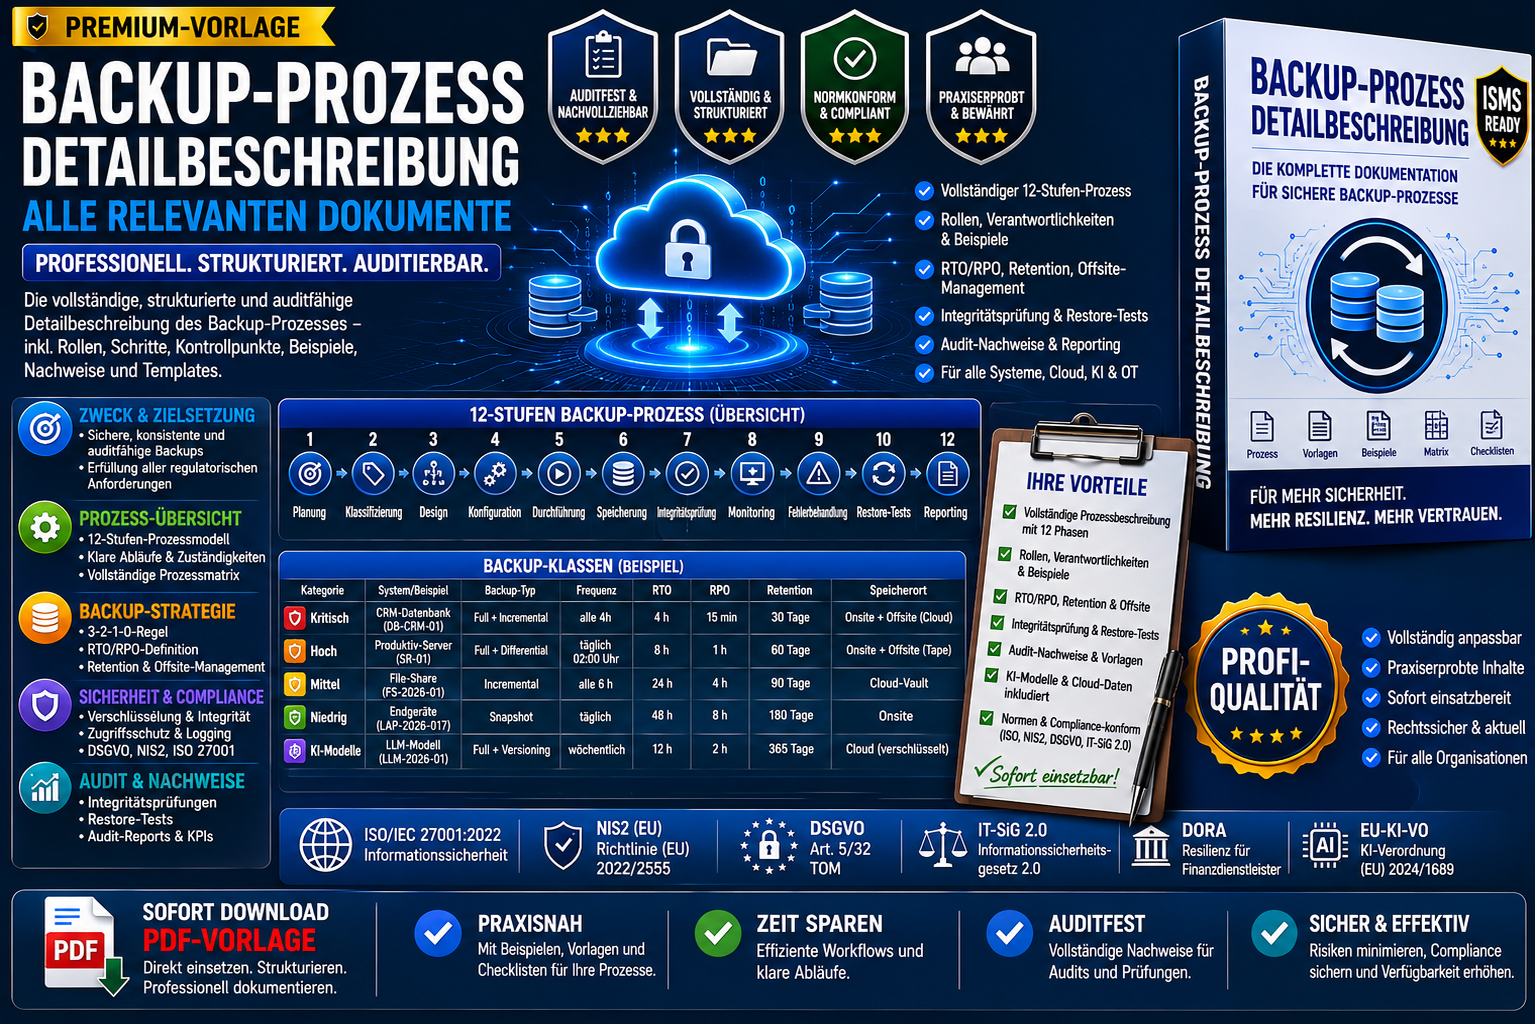
Mit ISMS_D31d – Backup Prozess Detailbeschreibung erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Prozessdokument, das Backups technisch, organisatorisch und regulatorisch absichert.
Prozessbeschreibung für Backup‑Planung, Durchführung, Integrität, Offsite‑Management & Wiederherstellung
Die Backup Prozess Detailbeschreibung ist ein ausgearbeitetes, auditfähiges und hochstrukturiertes Prozessdokument, das die operativen Schritte des Backup‑Managements präzise definiert.
Es ergänzt die Backup‑Policy und liefert die tatsächliche Prozesslogik, die Auditoren, IT‑Operations, ISB, CISO und Dienstleister benötigen, um Backups korrekt, reproduzierbar, sicher, integritätsgeprüft und jederzeit wiederherstellbar zu betreiben.
Dieses Dokument erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5, A.8, A.12, A.17), NIS2, DSGVO Art. 32, IT-SiG 2.0, DORA und EU-KI-VO und ist damit ein unverzichtbarer Bestandteil eines modernen ISMS.
Inhaltliche Highlights
Vollständiges 12‑Stufen‑Backupprozessmodell: (Planung → Klassifizierung → Design → Konfiguration → Durchführung → Speicherung → Integrität → Monitoring → Fehlerbehandlung → Restore‑Test → Offsite‑Management → Reporting)
Tiefgehende Prozessdefinitionen für:
- Backup‑Planung (RTO/RPO, Frequenzen, Verantwortlichkeiten)
- Backup‑Klassifizierung (Full, Incremental, Differential, Snapshots, Config‑Backups, KI‑Backups)
- Backup‑Design (Topologie, Medienstrategie, Verschlüsselung, Offsite‑Rotation)
- Backup‑Konfiguration (Quellen, Ziele, Zeitpläne, Kompression, Verschlüsselung)
- Backup‑Durchführung (automatisiert, manuell, Freigabeprozesse)
- Backup‑Speicherung (Primär, Sekundär, Offsite, Cloud)
- Integritätsprüfung (SHA‑256, Prüfsummen, Test‑Restore)
- Monitoring (Fehlercodes, Dauer, Speicherverbrauch, Ransomware‑Indikatoren)
- Fehlerbehandlung (Analyse, Wiederholung, Eskalation, Dokumentation)
- Wiederherstellungstests (vollständig, teilweise, Snapshot, Konfiguration)
- Offsite‑Management (Rotation, Verschlüsselung, geografische Trennung)
- Reporting (Backup‑Protokolle, Restore‑Protokolle, Monatsberichte)
Enthält vollständige Artefaktliste:
- Backup‑IDs, Integritätsberichte, Restore‑Tests, Konfigurationsdateien, Logs
- Enthält KPIs & Auditmetriken:
- Backup Success Rate
- Restore Success Rate
- RPO/RTO‑Erfüllung
- Integritätsfehler
- Offsite‑Backup‑Nachweise
Enthält Beispieldaten in Klammern für alle Prozessschritte: (z. B. „Backup-ID BK2026003“, „DBCRM01“, „Azure VM VM2026004“, „OffsiteBackup Standort B – 120 km Entfernung“)
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Leitung & IT‑Operations
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit Backup‑Pflichten