BCM_HB0016_SUPPLY-CHAIN CYBER INCIDENT HANDBUCH
Price249.00 €
Price249.00 € Net
BCM_HB0016_SUPPLY-CHAIN CYBER INCIDENT HANDBUCH
Supply-Chain Cyber Incident Handbuch
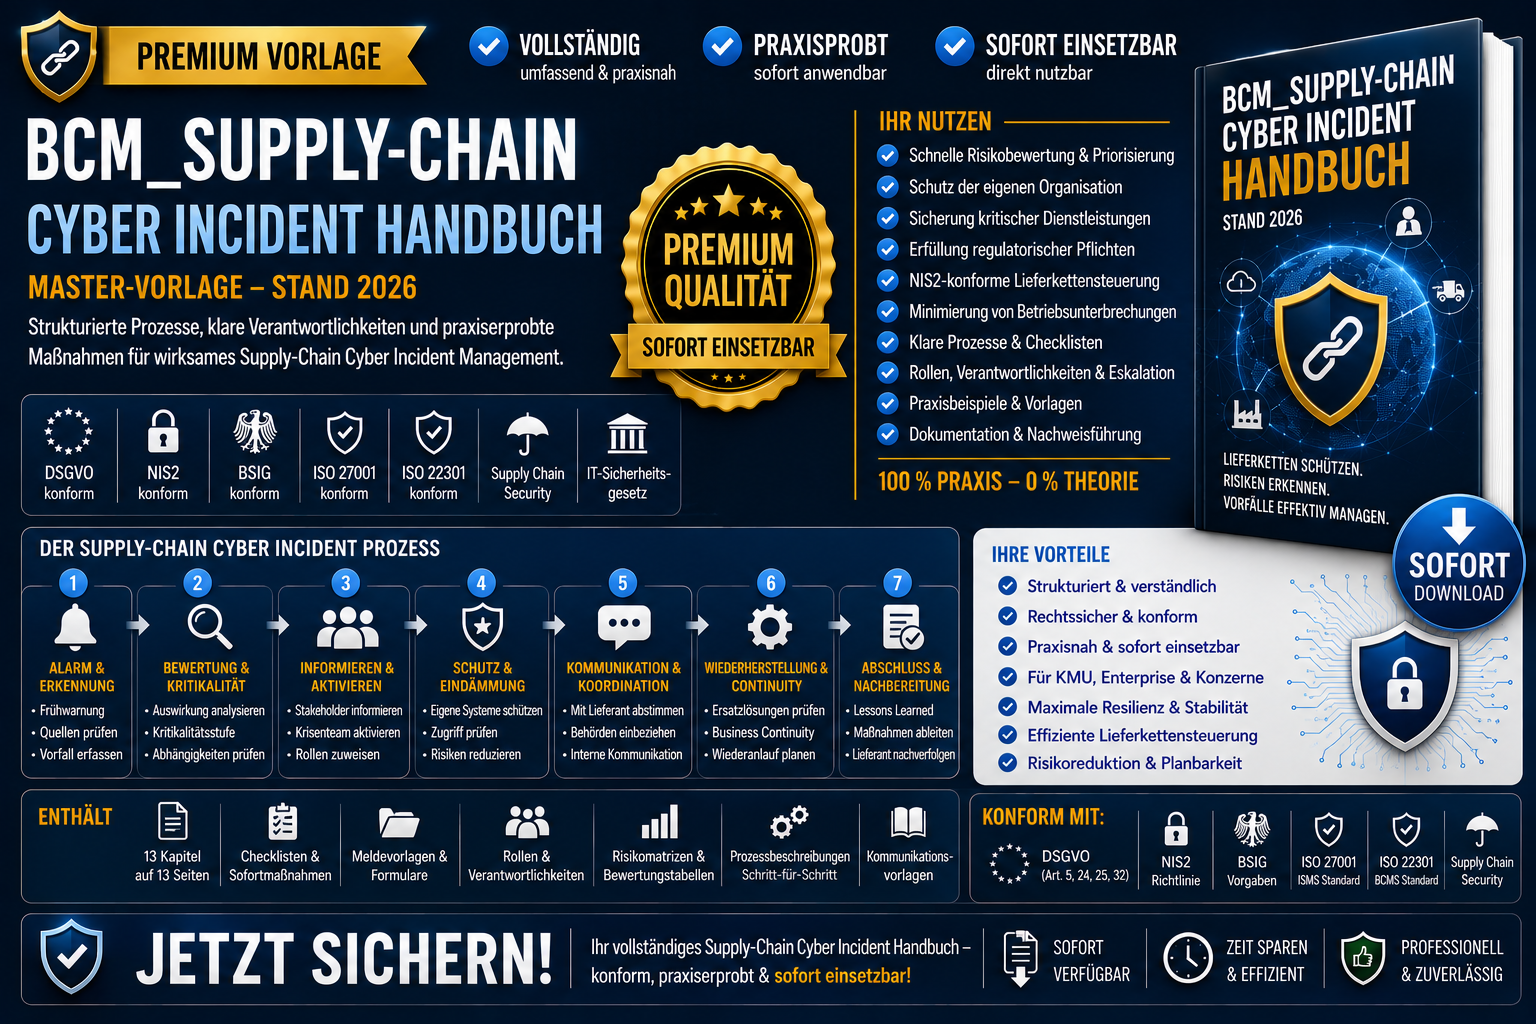
Das BCM_HB0016_SUPPLY-CHAIN CYBER INCIDENT HANDBUCH unterstützt Unternehmen bei der strukturierten Bewältigung von Cybervorfällen bei Lieferanten, Cloud-Anbietern, SaaS-Plattformen, MSPs, MSSPs und weiteren kritischen Technologiepartnern.
Das Handbuch verbindet Vendor Risk Management, BCM, Datenschutz, NIS2 und Incident Management in einem praxisnahen Governance-Dokument.
Inhalte u. a.:
- Behandlung von Supply-Chain-Cybervorfällen
- Lieferanten-, Cloud- und SaaS-Sicherheitsvorfälle
- Kritikalitätsmodell SC-1 bis SC-5
- Lieferantenbewertung und Risikoeinstufung
- Standardisierte Lieferantenanfragen und Nachweisanforderungen
- MSP-/MSSP-Kompromittierungen und privilegierte Zugriffe
- Software-Supply-Chain-Angriffe und manipulierte Updates
- Datenschutz- und NIS2-Bewertung
- Vertrags-, SLA- und Regressprüfung
- Exit-Strategien und Ersatzanbieterplanung
- Lieferanten-Rating und Root-Cause-Analysen
- KPI-System und Lessons Learned Prozess
Zielgruppe
- Vendor Risk Manager
- CISO
- Informationssicherheitsbeauftragte
- BCM-Manager
- Datenschutzbeauftragte
- Einkauf und Lieferantenmanagement
- Compliance- und Risikomanagement
- NIS2-Verantwortliche
- Beratungsunternehmen und Auditoren
Nutzen
- Strukturierte Reaktion auf Lieferkettenvorfälle
- Unterstützung bei NIS2- und Datenschutzanforderungen
- Verbesserte Steuerung kritischer Dienstleister
- Nachweisbare Lieferantenaufsicht und Dokumentation
- Schnellere Bewertung von Cloud-, SaaS- und MSP-Risiken
- Unterstützung bei Audits und regulatorischen Prüfungen