ISMS_D54_Change Ticket Template
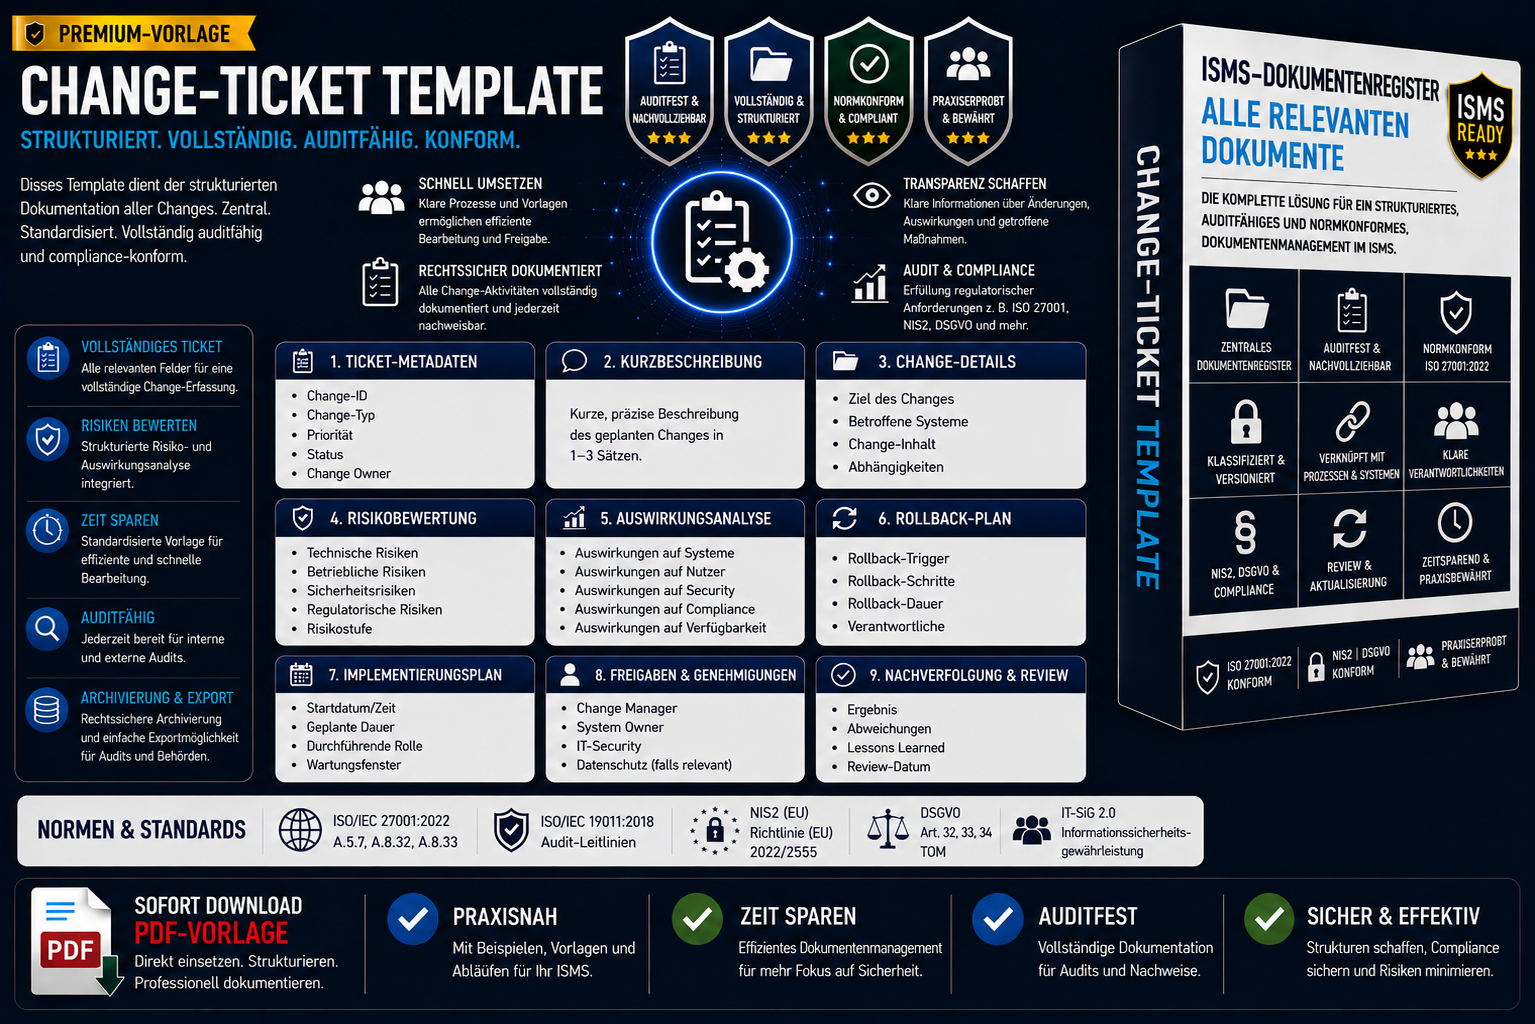
ISMS_D54_Change Ticket Template
Auditfähige Vorlage zur Dokumentation von Changes gemäß ISO 27001, NIS2, DSGVO, ITSM‑Best Practices & EU-KI-VO
Das Change Ticket Template ist eine ausgearbeitete, tiefgehende und auditfähige Vorlage zur strukturierten Erfassung, Bewertung, Planung, Genehmigung und Dokumentation von Changes.
Es erfüllt die Anforderungen aus ISO/IEC 27001:2022, NIS2, DSGVO, ITSM/ITIL, DORA, KRITIS sowie EU-KI-VO (KI‑Modell‑Änderungen, Prompt‑Pipeline‑Änderungen, KI‑Risiken).
Originalzitat aus dem Dokument:
„Update des API-Gateways auf Version 4.7.2 zur Schließung bekannter Sicherheitslücken.“
Inhaltliche Highlights
- Enterprise‑Change‑Governance
- Kontrolle über alle Changes
- klare Struktur für Applikations‑, Infrastruktur‑, Netzwerk‑, Cloud‑, KI‑ und Security‑Changes
- Auditfähigkeit durch Risikobewertung, Auswirkungsanalyse, Rollback‑Plan, Genehmigungen & PIR
- Integration in ISMS, ITSM, DevOps, NIS2‑Compliance, DSGVO‑TOMs & KI‑Governance
Vorteil
- ausgearbeitetes Change‑Ticket‑Template
- enthält Risikobewertung, Auswirkungsanalyse, Rollback‑Plan, Implementierungsplan, Tests, Genehmigungen, PIR
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, ITSM‑Best Practices, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D50 (Change Approval Checklist)
- ISMS_D35 (Change‑Management‑Policy)
- ISMS_D47 (Service Level Management Process)
- ISMS_D43 (API Security Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- Change Manager
- System Owner
- IT‑Security
- Datenschutzbeauftragte
- CAB‑Mitglieder
- DevOps‑Teams
- Cloud‑Teams
- KI‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- interne & externe Auditoren
Mit ISMS_D54 – Change Ticket Template erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Change‑Dokumentations‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO, ITSM und EU-KI-VO erfüllt.