NIS2_D0033_NIS2 Identity & Access Management Policy (IAM Richtlinie)
Price199.00 €
Price199.00 € Net
NIS2_D0033_NIS2 Identity & Access Management Policy (IAM Richtlinie)
NIS2 Identity & Access Management Policy (IAM Richtlinie)
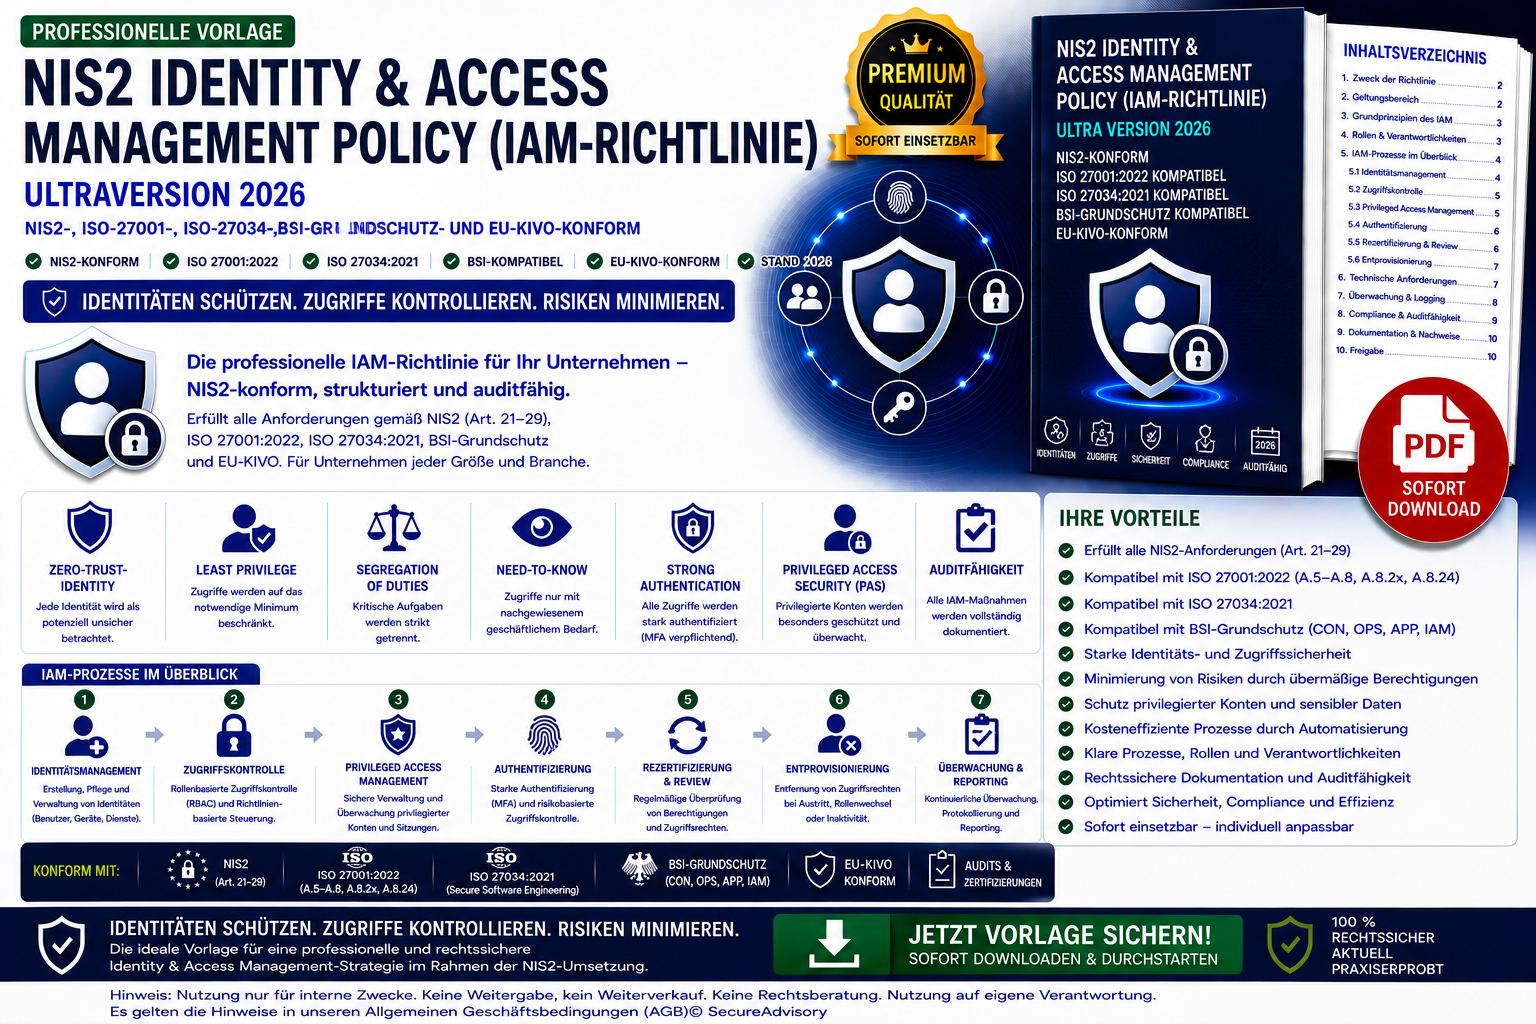
Die NIS2 IAM‑Richtlinie bildet die Vorlage für ein vollständig ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für Identitäts‑ und Berechtigungsmanagement bietet.
Das Dokument definiert:
- IAM‑Governance nach NIS2, ISO‑27001, ISO‑27034 und BSI‑Grundschutz
- Zero‑Trust‑Identity‑Modell und Least‑Privilege‑Prinzip
- Segregation‑of‑Duties (SoD) und Need‑to‑Know‑Modell
- starke Authentifizierung (MFA, biometrisch, Hardware‑Token)
- Passwort‑ und Authentifizierungsrichtlinien (14 Zeichen Mindestlänge, Rotation, kein Re‑Use)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, Netzwerkadmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- RBAC‑ und ABAC‑Modelle für Systeme, Cloud, APIs und OT
- Privileged Access Management (PAM) inkl. Session‑Recording, Passwort‑Tresor, JIT‑Access
- sichere Verwaltung von Service‑Accounts und Maschinenidentitäten
- Netzwerk‑, System‑, Cloud‑ und OT‑Zugriffskontrollen
- IAM‑Monitoring, Logging und SIEM‑Integration
- Incident‑Response‑Prozesse für IAM‑Vorfalltypen
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme IAM‑Governance
- Zero‑Trust‑Identity + Privileged Access Security (PAS)
- RBAC + ABAC + PAM in einem Dokument
- starke Authentifizierung für alle Benutzer und Systeme
- IAM‑Incident‑Response‑Prozesse
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IT‑Security‑Teams, IAM‑Teams, Compliance‑Abteilungen
- Beratungen, die IAM‑Frameworks implementieren