DS_0132_TOM-MATRIX GEMÄSS ART. 32 DSGVO (17 Seiten)
DS_0132_TOM-MATRIX GEMÄSS ART. 32 DSGVO (17 Seiten)
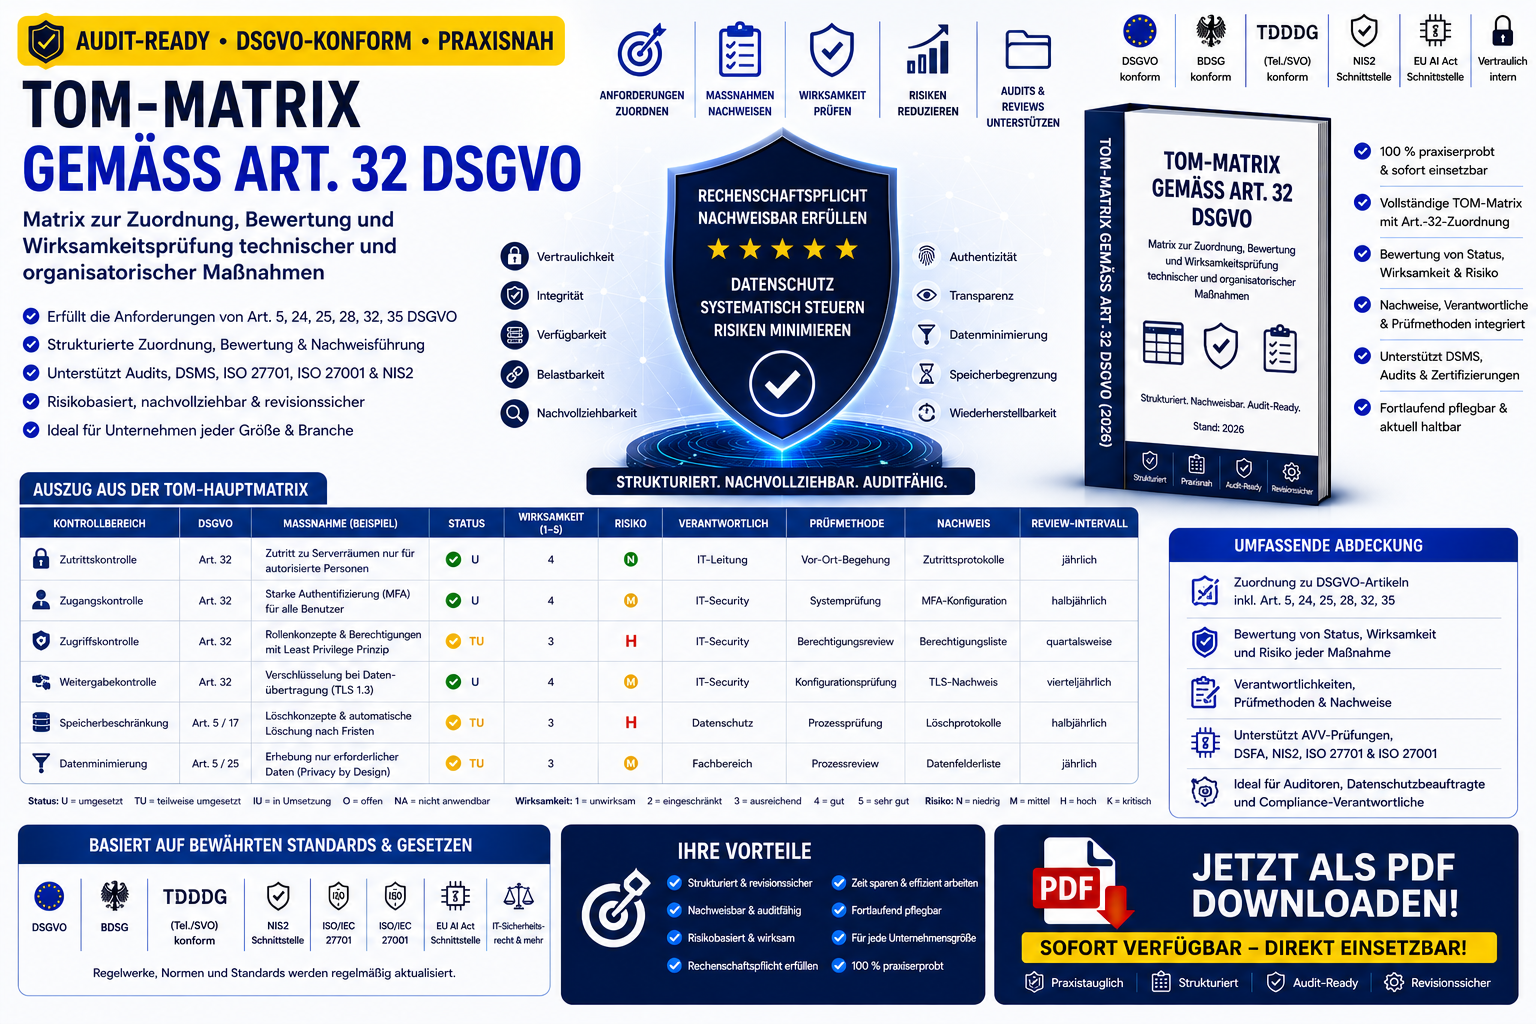
Auditfähige TOM‑Matrix nach Art. 32 DSGVO – strukturiert, risikobasiert
Diese professionelle TOM‑Matrix (17 Seiten) bietet Unternehmen eine klar strukturierte und auditfähige Zuordnung der technischen und organisatorischen Maßnahmen gemäß DSGVO.
Sie deckt alle Kontrollbereiche ab – von Zutritts‑, Zugangs‑ und Zugriffskontrollen über Löschkonzepte, Verschlüsselung, Monitoring, DLP bis hin zu KI‑Datenschutzmaßnahmen und Transfer Impact Assessments (TIA).
Die Matrix ist ideal für Organisationen, die ein belastbares und prüffähiges Kontrollframework benötigen – sei es für Audits, Behördenanfragen, ISO‑Zertifizierungen, NIS2‑Nachweise oder KI‑DPIAs.
Highlights:
• TOM‑Matrix mit Status, Wirksamkeit & Risiko
• KI‑Kontrollen & KI‑VO‑Bezug integriert
• Gap‑Analyse mit Maßnahmen, Risiken & Fristen
• Reifegradbewertung
• Zuordnung zu Verarbeitungstätigkeiten (HR, CRM, Marketing)
• Wirksamkeitsprüfungen mit Intervallen
• Schnittstellen zu DSMS‑Dokumenten (Auditprogramm, Kontrollplan, Risiko‑Register, TIA, KI‑Prüfung)
Beispielhafte Inhalte aus dem Dokument:
– „Die TOM-Matrix dient der systematischen Zuordnung der technischen und organisatorischen Maßnahmen (TOM) zu den Anforderungen der DSGVO…“
– „Die TOM-Matrix zeigt, dass die wesentlichen Anforderungen aus Art. 32 DSGVO umgesetzt wurden. Verbesserungsbedarf besteht insbesondere in den Bereichen KI‑Datenschutzmaßnahmen…“
Perfekt für Datenschutzbeauftragte, Compliance‑Teams, IT‑Security, interne Revision und alle Unternehmen, die ein vollständiges, modernes und auditfähiges TOM‑Kontrollframework benötigen.