NIS2_D0029_NIS2 Kryptografie & Schlüsselmanagement Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0029_NIS2 Kryptografie & Schlüsselmanagement Richtlinie
NIS2 Kryptografie & Schlüsselmanagement Richtlinie
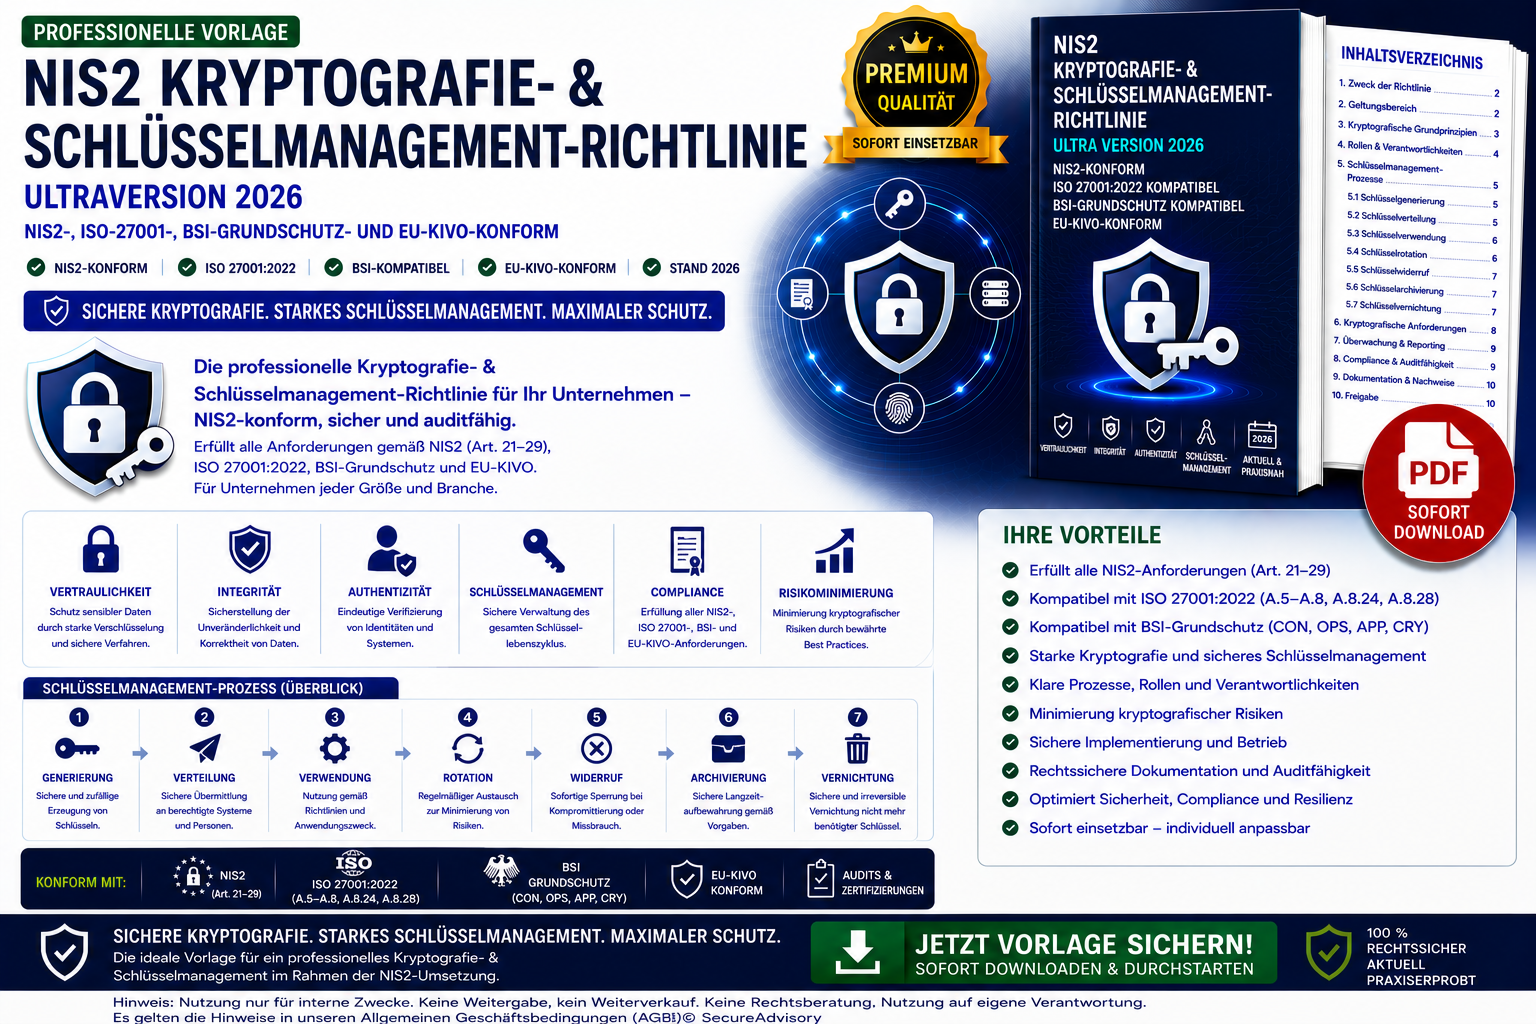
Die NIS2 Kryptografie & Schlüsselmanagement Richtlinie bildet die Vorlage für ein hochspezialisiertes Sicherheitsdokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für den Einsatz moderner Kryptografie bietet.
Das Dokument definiert:
- alle kryptografischen Grundprinzipien (Vertraulichkeit, Integrität, Authentizität, Nichtabstreitbarkeit, Schlüsseltrennung)
- erlaubte und verbotene kryptografische Verfahren (AES‑256‑GCM, RSA‑4096, ECC‑P384, TLS 1.3, HSM‑basierte Schlüsselgenerierung etc.)
- Schlüsselmanagement (Generierung, Speicherung, Rotation, Verteilung, Vernichtung)
- Zertifikatsmanagement (Laufzeiten, Rotation, Widerruf, CRL‑Prozesse)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, NetAdmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- kryptografische Vorfalltypen und Sofortmaßnahmen
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Kryptografie‑Governance
- HSM‑basierte Schlüsselgenerierung und sichere KMS‑Integration
- klare Vorgaben für TLS‑Konfiguration, VPN‑Sicherheit und Datenbankverschlüsselung
- restriktive Vorgaben für Cloud‑Kryptografie (CMK, HSM, KMS)
- Schlüssel‑ und Zertifikatslebenszyklen
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Sicherheits‑, Compliance‑ und Governance‑Abteilungen
- Beratungen, die Kryptografie‑Frameworks implementieren