KI_DSD0009_Shadow Deployment Policy
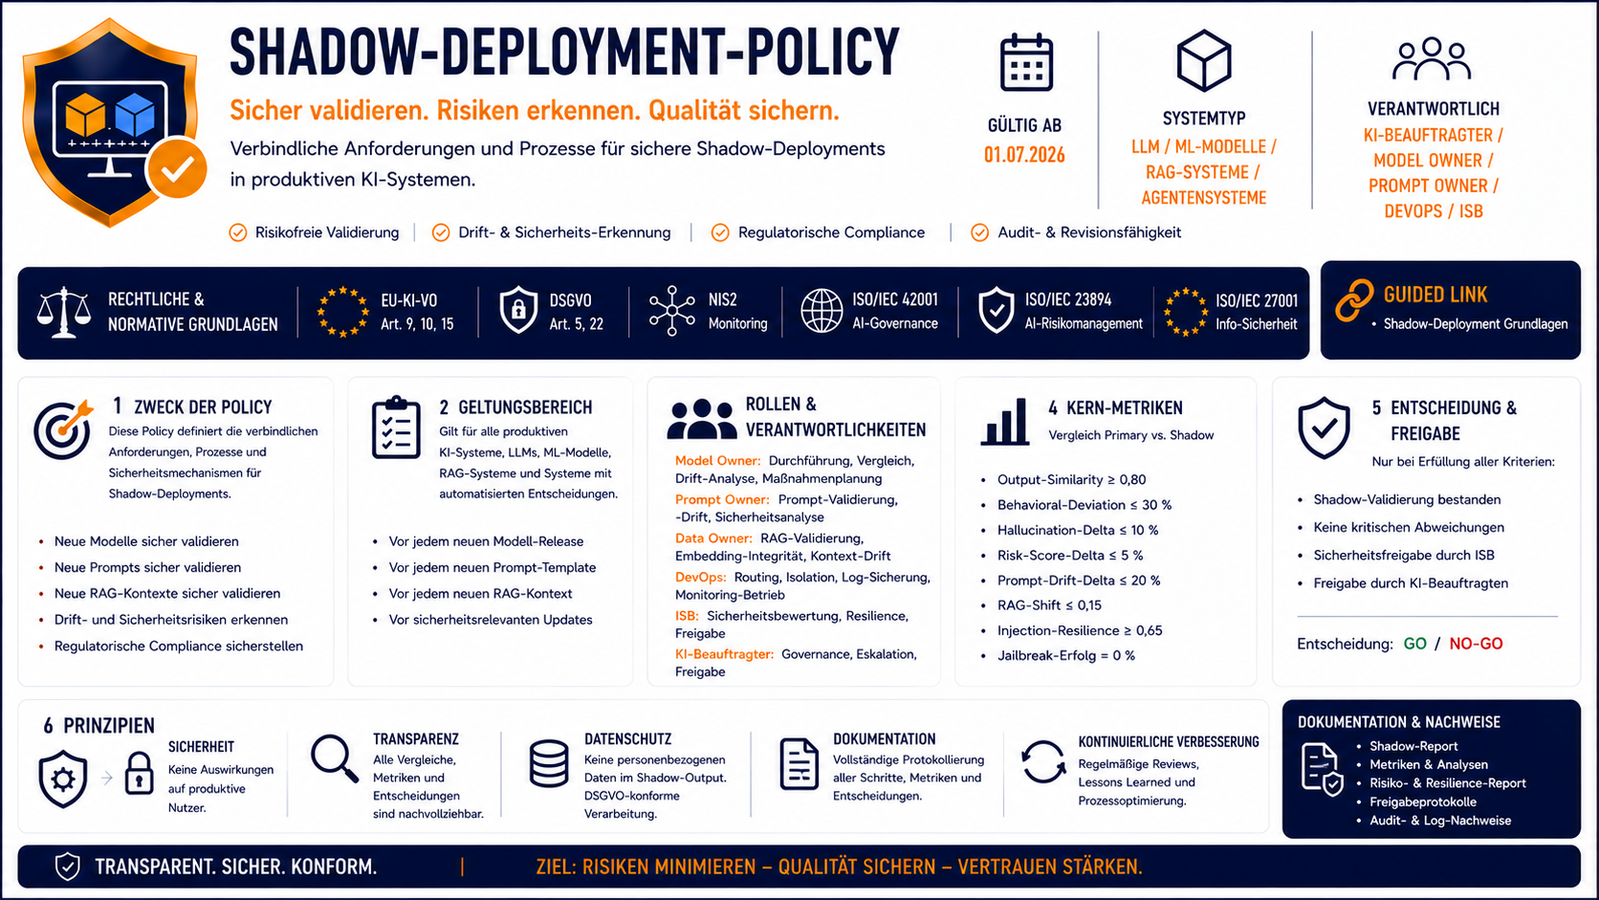
KI_DSD0009_Shadow Deployment Policy
Mit der Shadow Deployment Policy erhalten Organisationen ein einsatzbereites, auditfähiges und belastbares Governance‑Framework, das Shadow Deployments sicher und nachvollziehbar macht
Shadow‑Deployment‑Policy für LLM‑, ML‑, RAG‑ und Agentensysteme
Die Shadow Deployment Policy ist die ausgearbeitete und auditfähige Unternehmensrichtlinie zur Durchführung von Shadow Deployments in produktiven KI‑Systemen.
Sie definiert die Anforderungen, Rollen, Sicherheitsmechanismen, Qualitätskriterien und Dokumentationspflichten, die Organisationen benötigen, um neue Modell‑, Prompt‑ oder RAG‑Versionen risikofrei, parallel und ohne produktive Wirkung zu testen – exakt nach den Vorgaben der EU‑KI‑VO, DSGVO, NIS2, ISO/IEC 42001, ISO/IEC 23894 und ISO/IEC 27001.
Inhaltliche Highlights:
- Definition des Shadow‑Deployment‑Zwecks
- Geltungsbereich für alle produktiven KI‑Systeme
- Konform gemäß EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Rollenmodell: Model Owner, Prompt Owner, Data Owner, KI‑Beauftragter, ISB, DevOps
- Alle Shadow‑Deployment‑Typen (Full, Partial, Conditional, Multi‑Shadow)
Vollständiger Metrikkatalog:
- Output-Similarity
- Behavioral-Deviation
- Hallucination-Delta
- RiskScore-Delta
- RAGContext-Shift
- Prompt-Drift-Delta
- Security-Deviation
- Schwellenwerte für Auffälligkeiten und kritische Drift
- 12‑Schritte‑Shadow‑Prozess (Scope → Baseline → Routing → Monitoring → Evaluation → Schwellenprüfung → RCA → Maßnahmen → Validierung → Freigabe → GoLive → Dokumentation)
- Sicherheitsanforderungen (Isolation, No‑Exposure, No‑Manipulation)
- Datenschutzanforderungen (keine personenbezogenen Daten, DSFA‑Relevanz, Proxy‑Variablen‑Prüfung)
- Audit‑ und Compliance‑Pflichten gemäß EU‑KI‑VO, ISO 42001, ISO 27001, NIS2
Vorteil
- ausgearbeitete Shadow‑Deployment‑Policy
- Enthält Rollenmodell, Metriken, Schwellenwerte, 12‑Schritte‑Prozess, Sicherheits‑ & Datenschutzanforderungen
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001–0008, KI_DDM0001–0009 und KI_PDCL0001–0002
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Model Owner
- Prompt Owner
- Data Owner
- Informationssicherheitsbeauftragte
- DevOps‑Teams
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen