ISMS_D43_API Security Policy
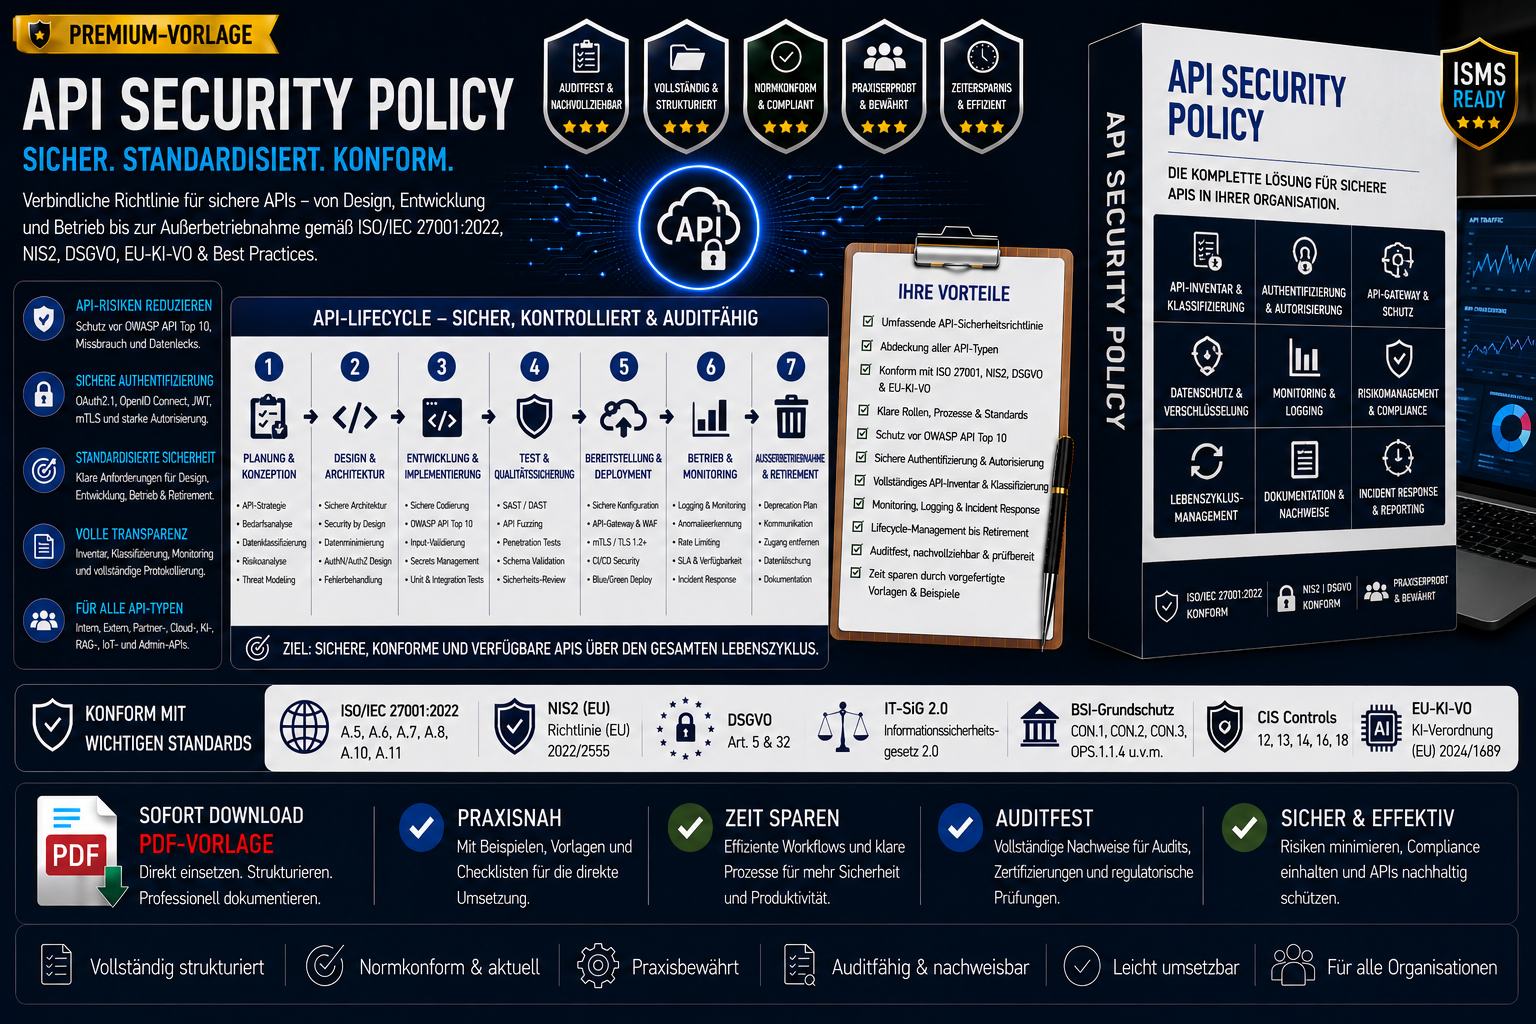
ISMS_D43_API Security Policy
Auditfähige Sicherheitsrichtlinie für Konzeption, Entwicklung, Betrieb & Schutz von APIs gemäß ISO 27001, NIS2, DSGVO, OWASP & EU-KI-VO
Die API Security Policy ist eine ausgearbeitete, tiefgehende und auditfähige Sicherheitsrichtlinie für alle APIs einer Organisation – interne, externe, Partner‑, Cloud‑, SaaS‑, IoT‑, Edge‑, KI‑ und RAG‑APIs.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022, NIS2, DSGVO, OWASP API Security Top 10, OWASP ASVS, ITSiG 2.0 sowie EU-KI-VO (KI‑Sicherheit, Modellkontrolle, RAG‑Datenzugriffe).
Originalzitat aus dem Dokument:
„Diese Richtlinie definiert verbindliche Sicherheitsanforderungen für die Konzeption, Entwicklung, Bereitstellung, den Betrieb und die Außerbetriebnahme sämtlicher APIs.“
Vorteil
- vollständig ausgearbeitete API‑Security‑Policy
- enthält Architektur, Authentifizierung, Autorisierung, Rate‑Limiting, Logging, Secrets‑Management, KI‑ & RAG‑API‑Kontrollen, KPIs
- rechtskonform nach ISO 27001, NIS2, DSGVO, ITSiG, OWASP, EUKIVO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D38 (SSDLC‑Policy)
- ISMS_D37 (Kryptografie‑Policy)
- ISMS_D36 (Patch Management Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- ISB / CISO
- API‑Owner
- Security Architects
- Developer & DevOps
- Cloud‑Teams
- KI‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- SaaS‑Anbieter
- interne & externe Auditoren
Mit ISMS_D43 – API Security Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares API‑Security‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO, OWASP und EU-KI-VO erfüllt.