KI_DDM0007_Drift Monitoring Policy
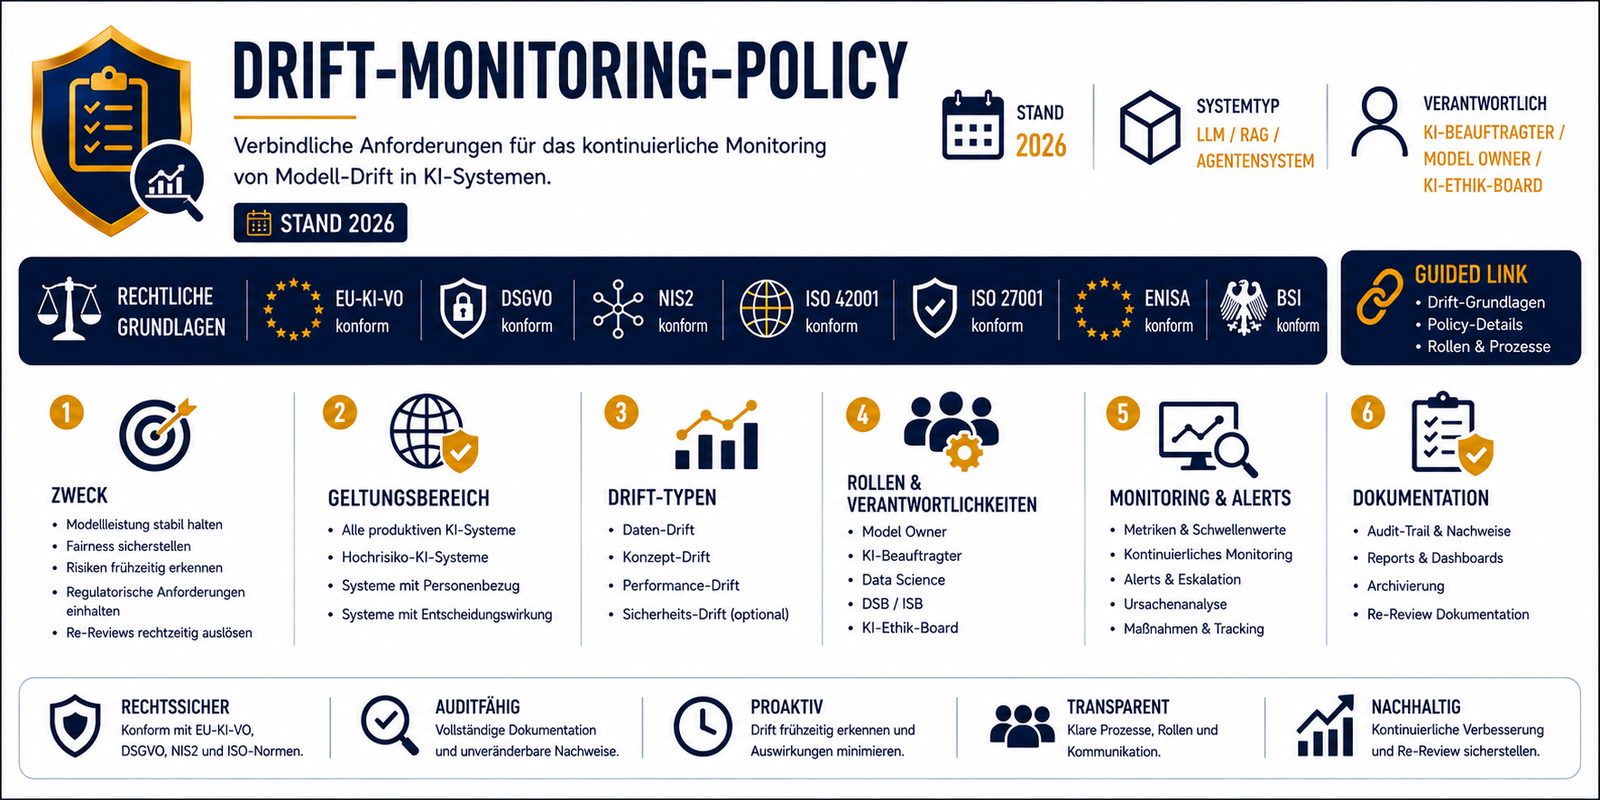
KI_DDM0007_Drift Monitoring Policy
Mit dieser Richtlinie stellen Sie sicher, dass Drift‑Monitoring nicht nur technisch korrekt, sondern auch juristisch belastbar, Governance‑konform und vollständig auditfähig umgesetzt wird.
Verbindliche 2026‑Richtlinie für DatenDrift, KonzeptDrift, PerformanceDrift & Fairness
Die Drift Monitoring Policy (Stand 2026) ist eine vollständig ausgearbeitete, rechtskonforme und auditfähige Unternehmensrichtlinie zur Überwachung von ModellDrift in produktiven KI‑Systemen.
Sie definiert alle verbindlichen Anforderungen, Rollen, Prozesse, Metriken, Schwellenwerte und Dokumentationspflichten, die moderne Organisationen zur Erfüllung regulatorischer Vorgaben benötigen.
Die Policy ist exakt auf die Anforderungen der EU‑KI‑VO, DSGVO, NIS2, ISO/IEC 42001, ISO/IEC 23894 und ISO/IEC 27001 abgestimmt und ermöglicht eine vollständig revisionssichere Drift‑Überwachung in Hochrisiko‑KI‑Systemen.
Warum dieses Dokument
- Vollständig ausgearbeitete Unternehmensrichtlinie
- Rechtskonform nach EU‑KI‑VO, DSGVO, NIS2, ISO 42001
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DDM0001–0006 und KI_PDCL0001–0002
Inhaltliche Highlights:
- Verbindliche Definition aller Drift‑Typen (Daten-Drift, Konzept-Drift, Performance-Drift)
- Pflichtmetriken: PSI, KS‑Test, JSD, SHAP-Drift, Feature-Shift, AUC, Calibration Error, Fairness-Gap
- Vollständiger Drift-Monitoring‑Prozess (Datenerfassung → Metriken → Alerts → Ursachenanalyse → Maßnahmen → ReReview)
- Eskalationslogik für alle Drift‑Stufen (Hinweis, Analyse, ReReview, Deaktivierung)
- Rollenmodell: Model Owner, KI‑Beauftragter, DSB, ISB, KI‑Ethik‑Board
- Verbindliche Schwellenwerte für kritische Drifts
- Pflichtdokumente: Drift-Reports, SHAP-Analysen, PSI-Berichte, Maßnahmenpläne, ReReview-Protokolle, Audit Trail
- Vollständige Audit‑Anforderungen für interne und externe Auditoren
- Rechtskonform, revisionssicher, 2026‑standardisiert
Diese Policy eignet sich ideal für:
- Unternehmen mit produktiven oder Hochrisiko‑KI‑Systemen
- KI‑Beauftragte & Governance‑Verantwortliche
- Data‑Science‑Teams
- Compliance‑ und Datenschutzabteilungen
- Informationssicherheitsbeauftragte
- interne & externe Auditoren