ISMS_D44_Cloud Usage and Data Location Policy
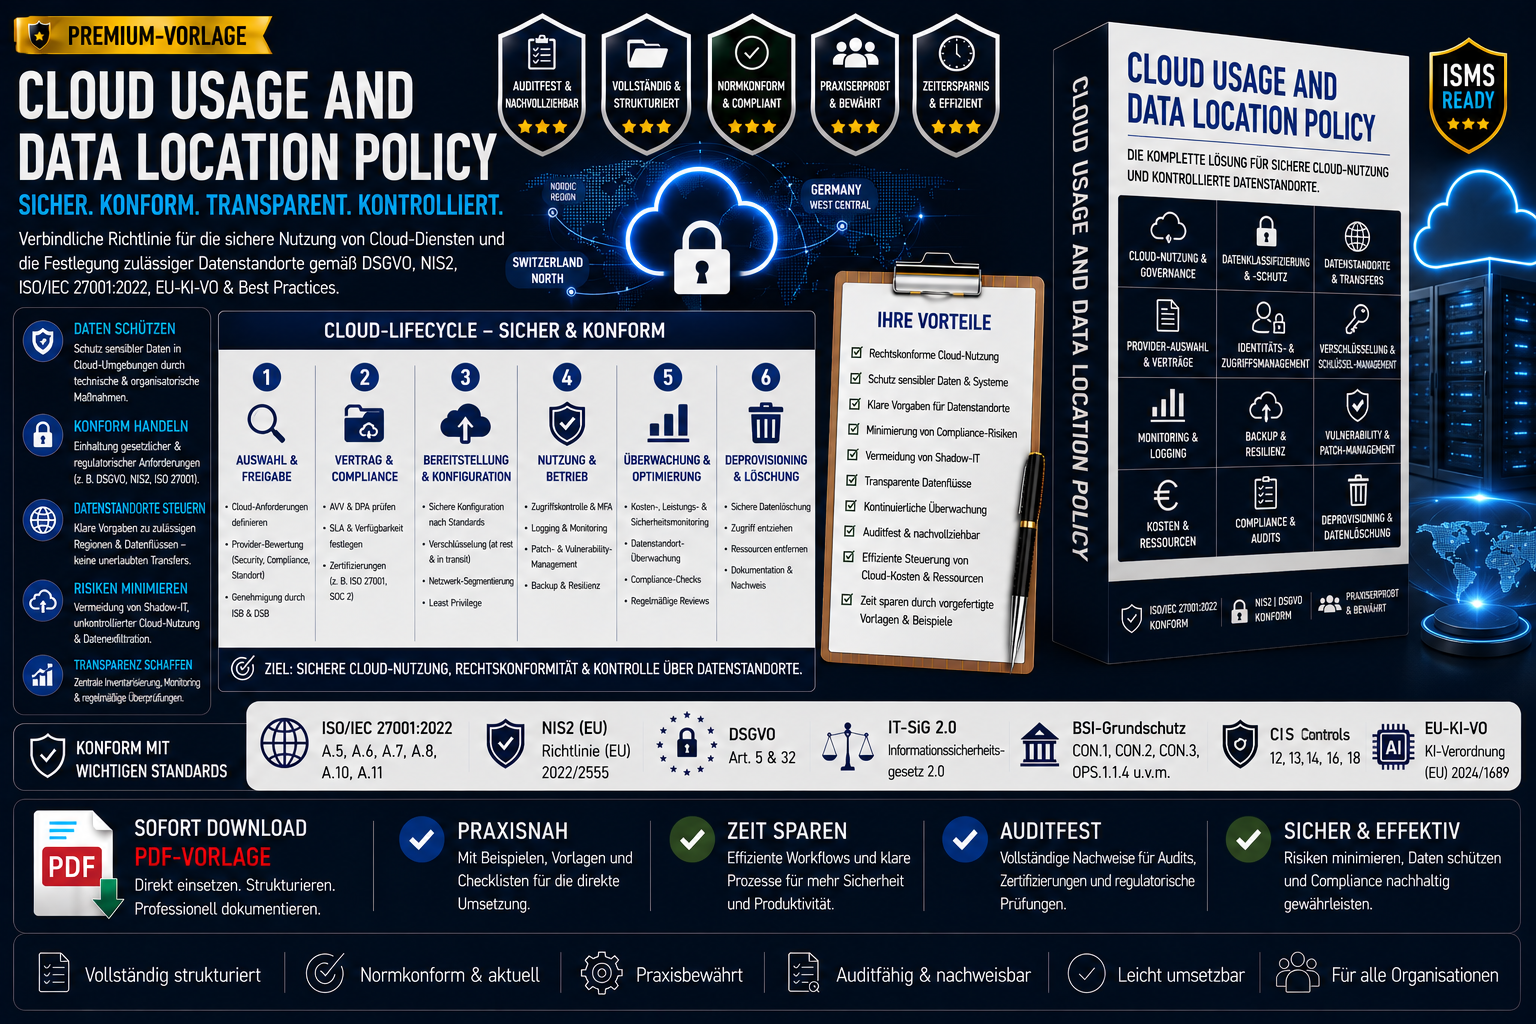
ISMS_D44_Cloud Usage and Data Location Policy
Auditfähige Richtlinie für sichere Cloud‑Nutzung, Datenstandorte, Datenflüsse & Cloud‑Compliance gemäß ISO 27001, NIS2, DSGVO & EU-KI-VO
Die Cloud Usage & Data Location Policy ist eine ausgearbeitete, tiefgehende und auditfähige Sicherheitsrichtlinie für die Nutzung von Cloud‑Diensten, die Verarbeitung von Daten in Cloud‑Umgebungen und die Festlegung zulässiger Datenstandorte.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022, NIS2, DSGVO, IT-SiG 2.0, BSI‑Grundschutz sowie EU-KI-VO (KI‑Datenverarbeitung, RAG‑Systeme, Modellschutz).
Originalzitat aus dem Dokument:
„Diese Richtlinie definiert verbindliche Anforderungen für die Nutzung von Cloud‑Diensten, die Verarbeitung von Daten in Cloud‑Umgebungen sowie die Festlegung zulässiger Datenstandorte.“
Vorteil
- ausgearbeitete Cloud‑Security‑Policy
- enthält Datenstandorte, Cloud‑Governance, KI‑Cloud‑Regeln, RAG‑Kontrollen, Logging, Netzwerk‑Security, Incident‑Management, KPIs
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, BSI‑Grundschutz, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D43 (API Security Policy)
- ISMS_D38 (SSDLC‑Policy)
- ISMS_D37 (Kryptografie‑Policy)
- ISMS_D41 (Informationsklassifizierungs‑Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- ISB / CISO
- Cloud‑Teams
- Datenschutzbeauftragte
- DevOps & Plattform‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Cloud‑Workloads
- interne & externe Auditoren
- Dienstleister mit Cloud‑Verarbeitungen
Mit ISMS_D44 – Cloud Usage & Data Location Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Cloud‑Security‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO und EU-KI-VO erfüllt.