NIS2_D0030_NIS2 Secure Software Development Lifecycle (SSDLC)
Price299.00 €
Price299.00 € Net
NIS2_D0030_NIS2 Secure Software Development Lifecycle (SSDLC)
NIS2 Secure Software Development Lifecycle (SSDLC) Richtlinie
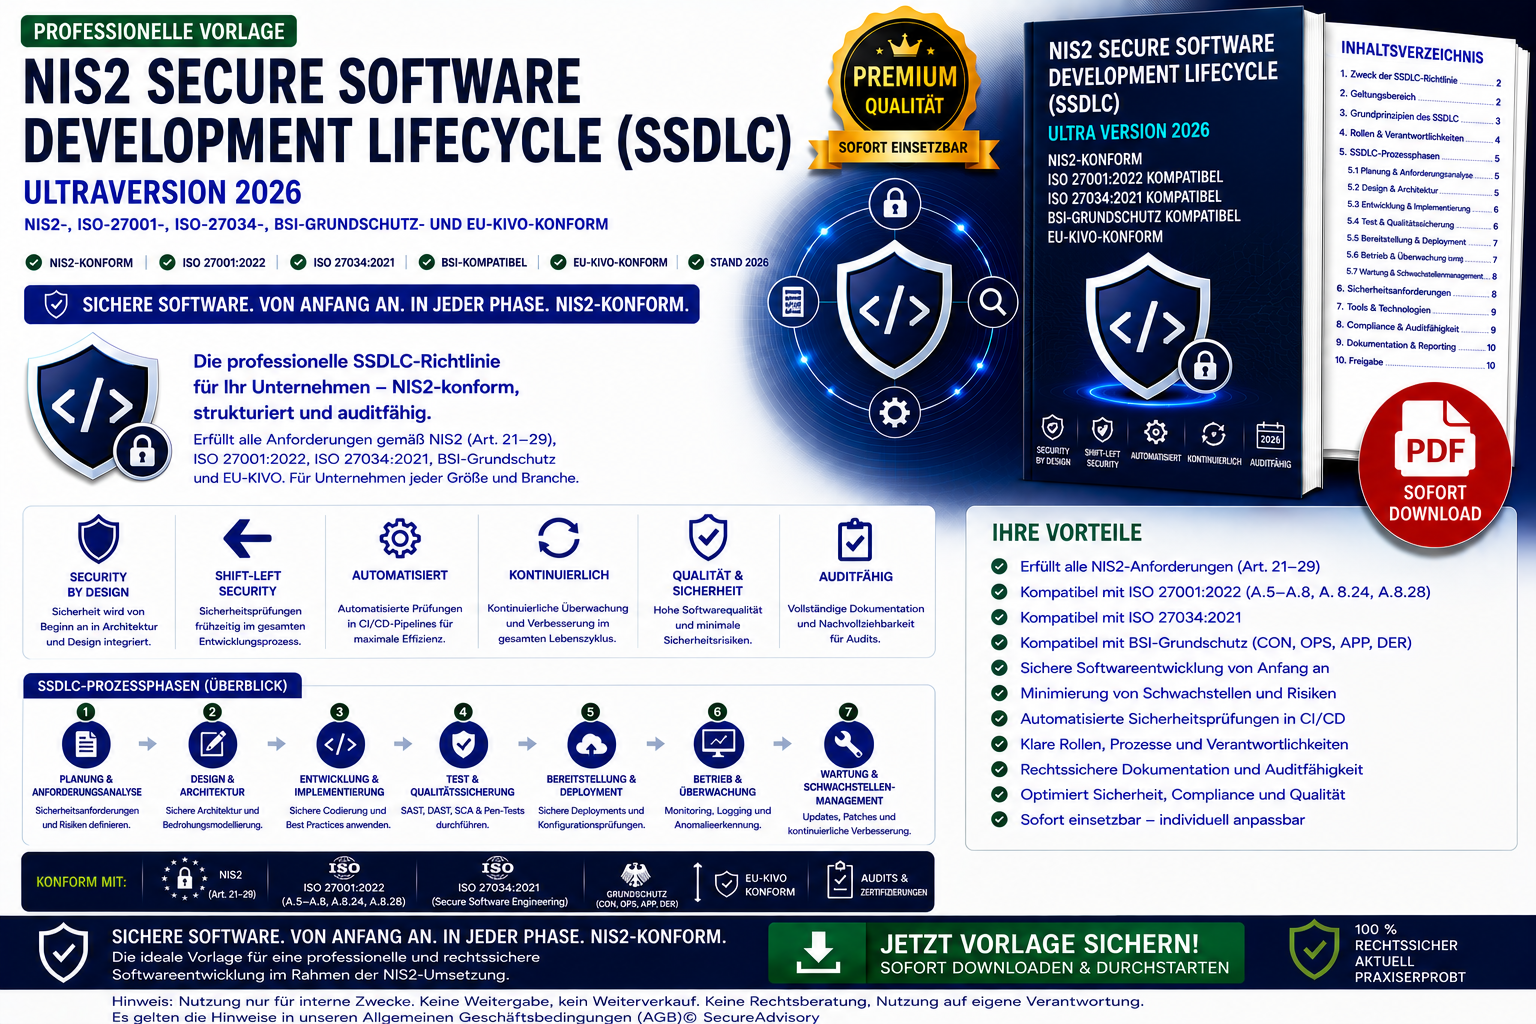
Die NIS2 SSDLC‑Richtlinie bildet die Vorlage für ein hochprofessionelles Sicherheits‑ und Entwicklungsdokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für sichere Softwareentwicklung bietet.
Das Dokument definiert:
- SSDLC‑Prozess (Planung → Design → Entwicklung → Test → Deployment → Betrieb → Stilllegung)
- die sicherheitsrelevanten Anforderungen für moderne Softwareentwicklung
- Integration von Security‑by‑Design, Security‑by‑Default, Shift‑Left‑Security und Zero‑Trust‑Development
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, SecureDevelopmentLead, Entwicklerteam, IT‑Security, DevOps, QA, Third‑Party‑Security)
- Sicherheitsprüfungen (SAST, DAST, SCA, Pentests, Red‑Team‑Tests)
- CI/CD‑Sicherheitsanforderungen (MFA, Signierung, Secrets‑Management, reproduzierbare Builds, Zero‑Trust‑Deployment)
- sichere Coding‑Standards, API‑Sicherheit, Container‑Sicherheit und Cloud‑Sicherheit
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- SSDLC nach NIS2, ISO‑27034 und BSI‑Grundschutz
- Integration aller modernen Sicherheitsmethoden (Shift‑Left, Zero‑Trust, automatisierte Scans)
- klare Vorgaben für sichere CI/CD‑Pipelines
- Sicherheitsprüfungen (SAST, DAST, SCA, Pentests, Red‑Team)
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑ und DevSecOps‑Strukturen
Dieses Dokument eignet sich für:
- Softwareentwicklungsabteilungen
- DevOps‑Teams
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Sicherheits‑, Compliance‑ und Governance‑Abteilungen
- Beratungen, die sichere Entwicklungsprozesse implementieren