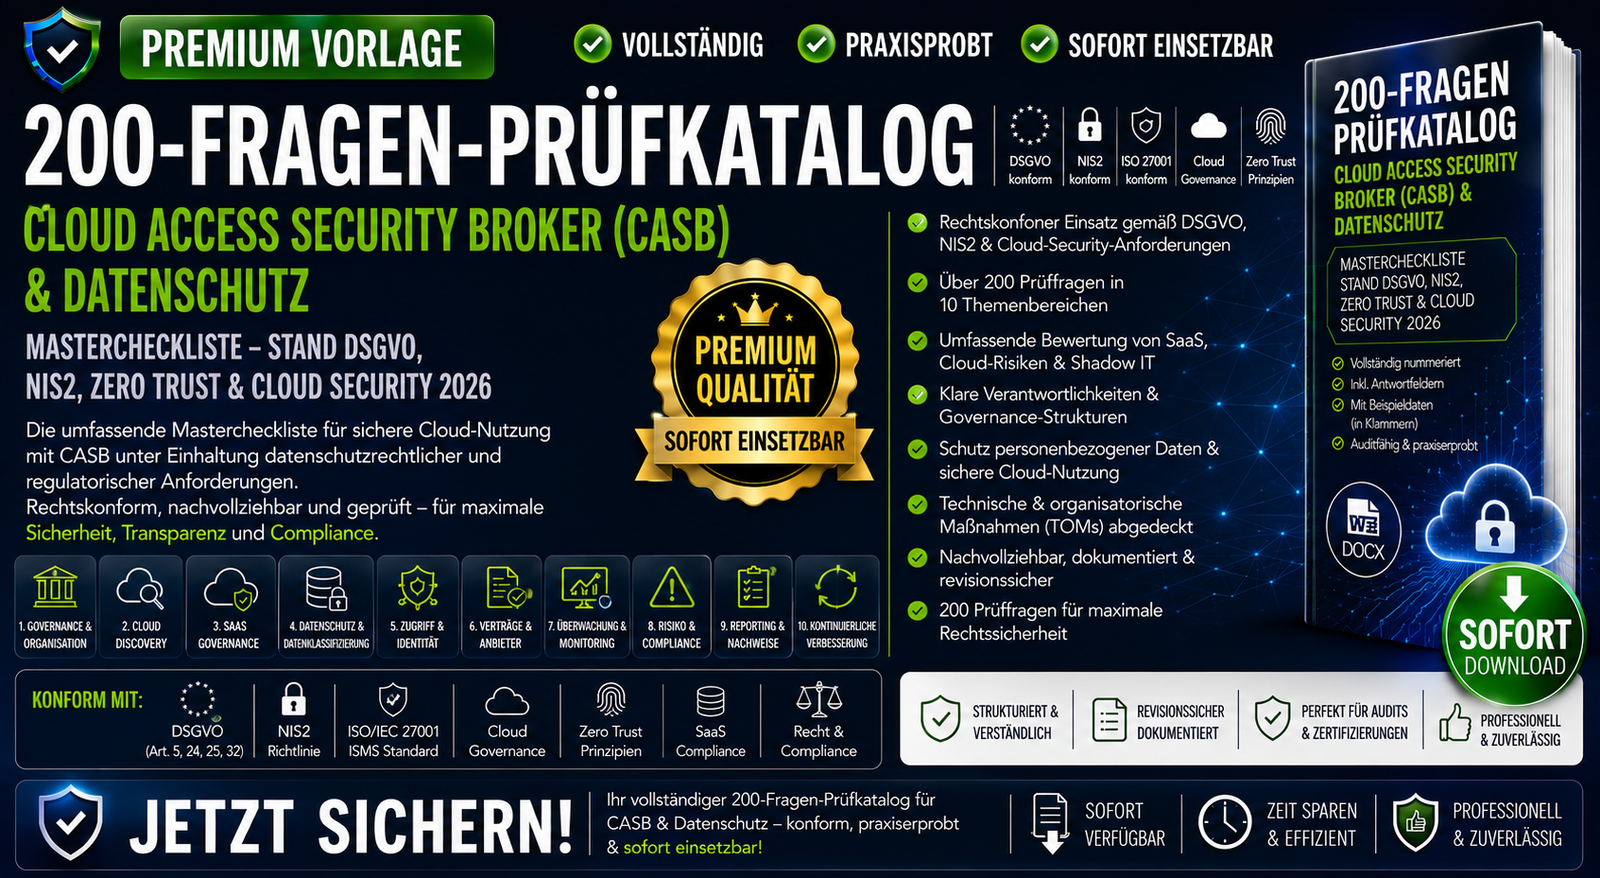
DS_MCL0086_CLOUD ACCESS SECURITY BROKER (CASB) & DATENSCHUTZ_200 Fragen
Price149.00 €
Price149.00 € Net
DS_MCL0086_CLOUD ACCESS SECURITY BROKER (CASB) & DATENSCHUTZ_200 Fragen
Professionelle Mastercheckliste zur datenschutzkonformen Einführung, Steuerung, Überwachung und Auditierung von Cloud Access Security Broker (CASB)-Lösungen.
Die Vorlage unterstützt Unternehmen, Datenschutzbeauftragte, Informationssicherheitsverantwortliche, Cloud-Governance-Teams, Compliance-Verantwortliche und Auditoren bei der sicheren Kontrolle von Cloud-Diensten, SaaS-Anwendungen und Datenbewegungen in hybriden IT-Umgebungen.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, technischen und regulatorischen Anforderungen rund um CASB, Cloud Security, Datenschutz, SaaS Governance, Zugriffskontrolle, Bedrohungserkennung und Compliance-Nachweise ab.
Inhalte
- 200 Audit- und Prüfungsfragen zu CASB und Datenschutz.
- Governance-Strukturen, CASB-Strategien, Richtlinien, Rollenmodelle und Steuerungsgremien.
- Cloud Discovery zur Erkennung von SaaS-Diensten, Schatten-Clouds, KI-Diensten und nicht freigegebenen Anwendungen.
- SaaS-Governance einschließlich App-Bewertungen, OAuth-Kontrollen, Drittlandtransfers, AV-Verträgen, SCC und TIA-Bewertungen.
- Datenschutz- und Datensicherheitskontrollen mit DLP-Integration, Datenklassifizierung, Sensitivity Labels und Überwachung von Freigaben.
- Moderne Zugriffskontrollen auf Basis von MFA, risikobasierten Entscheidungen, Conditional Access und Geräteinformationen.
- Bedrohungsschutz gegen Datenabflüsse, Kontoübernahmen, OAuth-Missbrauch, Insider-Risiken und Cloud-Bedrohungen.
- Incident-Management-Prozesse für Cloud-Vorfälle, Datenschutzverletzungen und Sicherheitsereignisse.
- Compliance- und Nachweisführung für DSGVO-, NIS2- und Cloud-Governance-Anforderungen.
- KPI-Management, Reifegradbewertungen, Management-Reporting, Audits und kontinuierliche Verbesserung.
Zielgruppe
- Cloud-Governance-Verantwortliche
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Compliance Officer
- Cloud-Security-Architekten
- CASB-Administratoren
- CISO und Security Manager
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- Transparenz über Cloud-Nutzung und SaaS-Risiken
- Verbesserung des Schutzes personenbezogener und geschäftskritischer Daten
- Unterstützung von Zero-Trust-, Cloud-Security- und Compliance-Strategien
- Reduzierung von Shadow-IT-, Datenschutz- und Sicherheitsrisiken
- Unterstützung bei DSGVO-, NIS2- und ISO-27001-Audits
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe