KI_D0052_KI Change Management Richtlinie
Price249.00 €
Price249.00 € Net
KI_D0052_KI Change Management Richtlinie
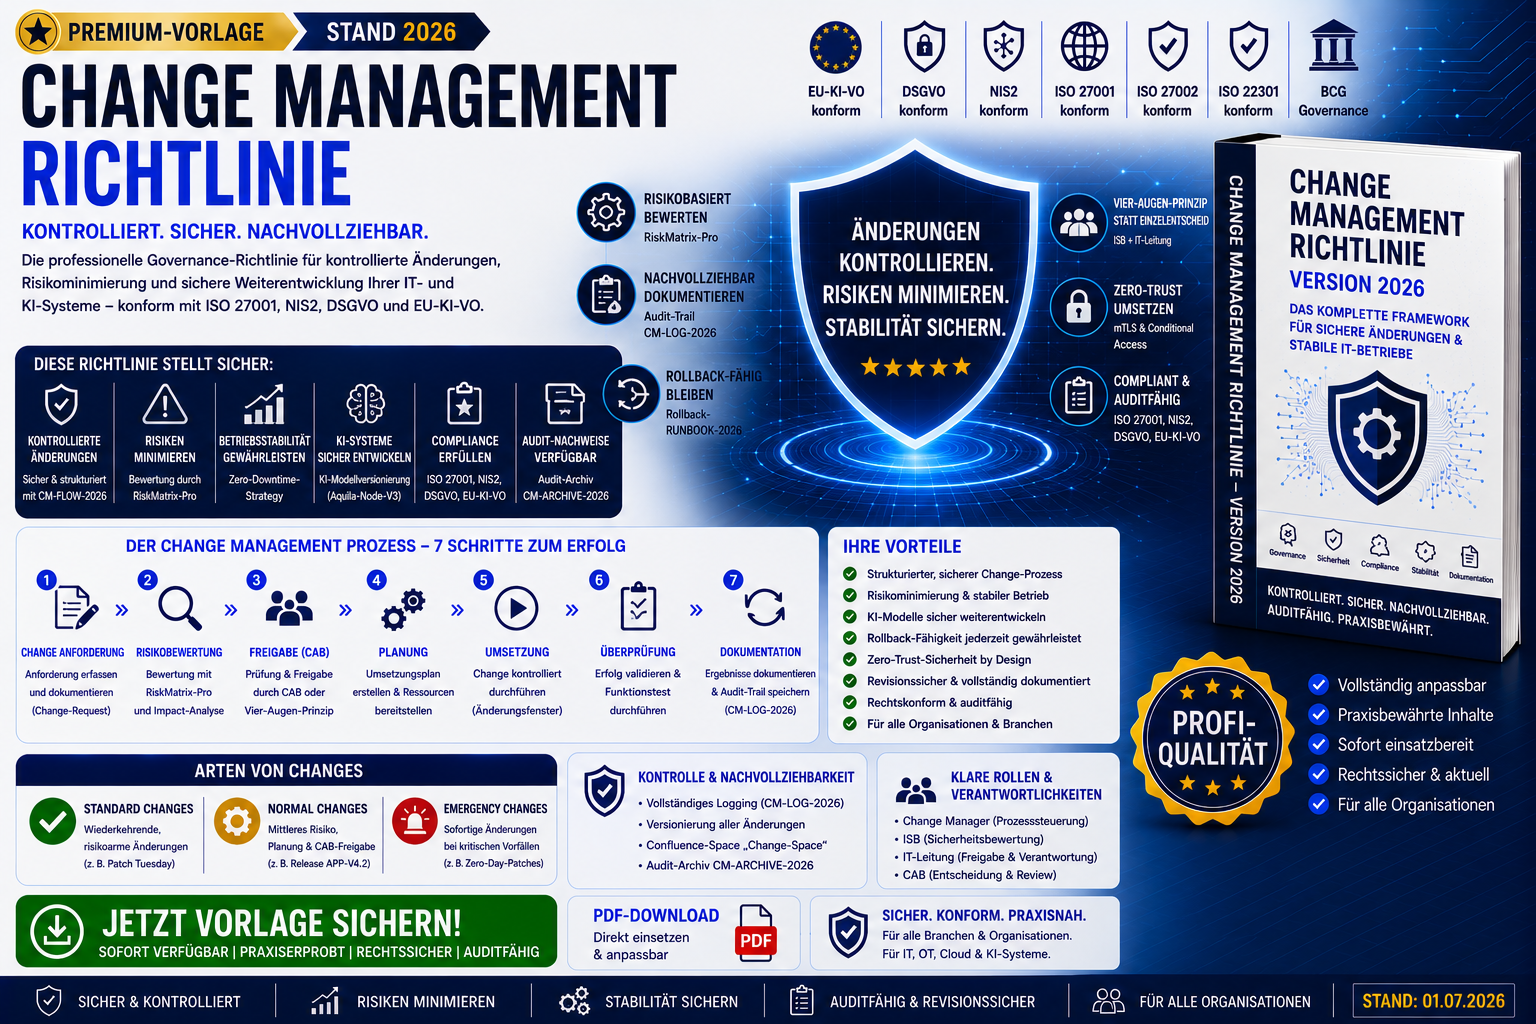
KI‑Change‑Management‑Richtlinie (ISO 27001 / NIS2 / DSGVO / EU‑KI-VO konform)
Diese professionelle Change‑Management‑Richtlinie definiert die Prozesse, Rollen, Kontrollmechanismen und Nachweispflichten, die erforderlich sind, um Änderungen an IT‑Systemen, Cloud‑Diensten, Anwendungen und KI‑Modellen sicher, kontrolliert und auditfähig durchzuführen.
Sie ist vollständig kompatibel mit ISO 27001, NIS2, DSGVO, EU‑KI-VO und modernen Zero‑Trust‑Architekturen.
Das Dokument umfasst u. a.:
- Definition des Change‑Management‑Prozesses (7‑Phasen‑Modell)
- risikobasierte Bewertung (Risk-Matrix‑Pro, CVSS, DSGVO‑Klassen, KI‑Risiken)
- klare Rollenmodelle (Change Manager, ISB, NIS2‑Beauftragter, KI‑Beauftragter, IT‑Operations)
- Standard‑, Normal‑ und Emergency‑Changes
- Zero‑Trust‑Mechanismen (mTLS, Conditional Access)
- Rollback‑Strategien (Rollback‑RUNBOOK‑2026)
- KI‑Change‑Management gemäß EU‑KI‑VO (Bias‑Analyse, Drift‑Erkennung, Oversight‑Freigaben)
- Dokumentations‑ und Audit‑Pflichten (CM‑REPORT‑2026, KI‑CHANGE‑LOG‑2026)
- Schnittstellen zu weiteren Richtlinien (Incident Response, SSDLC, Vulnerability Management)
- Schulungs‑ und Awareness‑Pflichten
- Sanktionen bei Verstößen
Nutzen für Käufer
- sofort einsatzbereit für ISMS, DevOps, IT‑Betrieb und KI‑Lifecycle
- spart 40–70 Stunden interne Dokumentationsarbeit
- ideal für NIS2‑Compliance und ISO‑Zertifizierungsvorbereitung
- auditfähige Struktur für interne und externe Prüfungen
- enthält KI‑Change‑Mechanismen, die 2026 in vielen Unternehmen fehlen