BCM_MCL0080_Mastercheckliste Governance & Management Review_(200 Fragen)
BCM_MCL0080_Mastercheckliste Governance & Management Review_(200 Fragen)
Umfassende BCM-Mastercheckliste zur Bewertung von Third-Party-, Outsourcing- und Lieferkettenresilienz gemäß ISO 22301, ISO 27001, NIS2, DORA und TPRM-Best-Practice
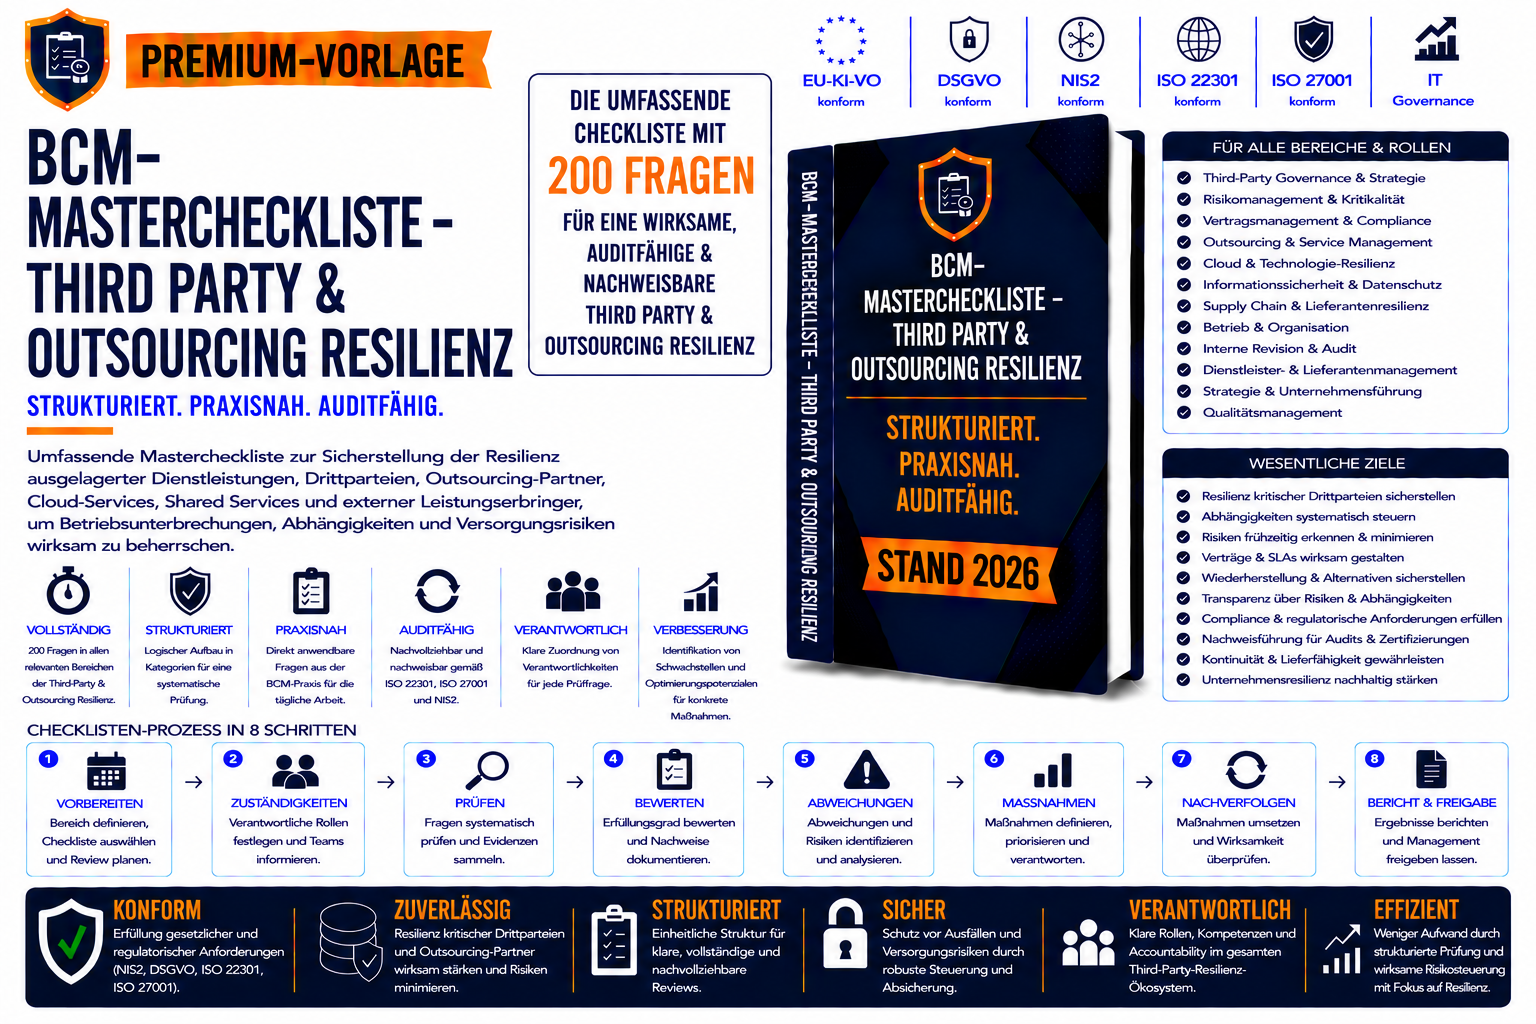
Das Dokument BCM_MCL0080_Governance & Management Review enthält eine umfassende BCM-Mastercheckliste mit 200 Prüffragen zur systematischen Steuerung, Bewertung und Verbesserung der Resilienz von Drittparteien, Outsourcing-Partnern, Cloud-Anbietern, SaaS-Diensten und sonstigen externen Leistungserbringern.
Der Fokus liegt auf der Beherrschung von Abhängigkeiten, Konzentrationsrisiken und Betriebsunterbrechungen innerhalb komplexer Lieferketten und Outsourcing-Strukturen.
Die Checkliste unterstützt Unternehmen bei der Umsetzung von Third Party Risk-Management (TPRM), Outsourcing Governance, Cloud-Resilienz und regulatorischen Anforderungen aus NIS2, ISO 22301 und vergleichbaren Resilienz-Frameworks.
Inhalte
- Third-Party-Resilienzstrategie
- Governance und Managementsteuerung
- Drittparteien- und Outsourcing-Inventar
- Kritikalitäts- und Risikoanalysen
- Konzentrations- und Monopolrisiken
- Cloud-, SaaS- und Plattformabhängigkeiten
- Vertrags- und SLA-Management
- BCM- und Recovery-Anforderungen
- Audit- und Compliance-Nachweise
- Cloud- und SaaS-Resilienz
- Exit- und Transition-Management
- Datenportabilität und Anbieterwechsel
- Lieferketten- und Outsourcing-Risiken
- Monitoring und Leistungskennzahlen
- Audits und Resilienzbewertungen
- Übungen und Wiederherstellungstests
- 200 auditfähige Prüffragen
Geeignet für
- Business Continuity Management (BCM)
- Third Party Risk-Management (TPRM)
- Outsourcing Governance
- Lieferantenmanagement
- ISO 22301
- ISO 27001
- NIS2-Umsetzung
- DORA-Vorbereitung
- Cloud Governance
- Operational Resilience Programme
Nutzen
- Transparenz über kritische Drittparteien und Lieferketten
- Bewertung von Konzentrations- und Lock-in-Risiken
- Unterstützung regulatorischer Prüfungen
- Verbesserung der Cloud- und Outsourcing-Resilienz
- Strukturierte Exit- und Transition-Planung
- Nachweis einer wirksamen Third-Party-Governance