Modul_GS05_Management Verantwortung & Governance
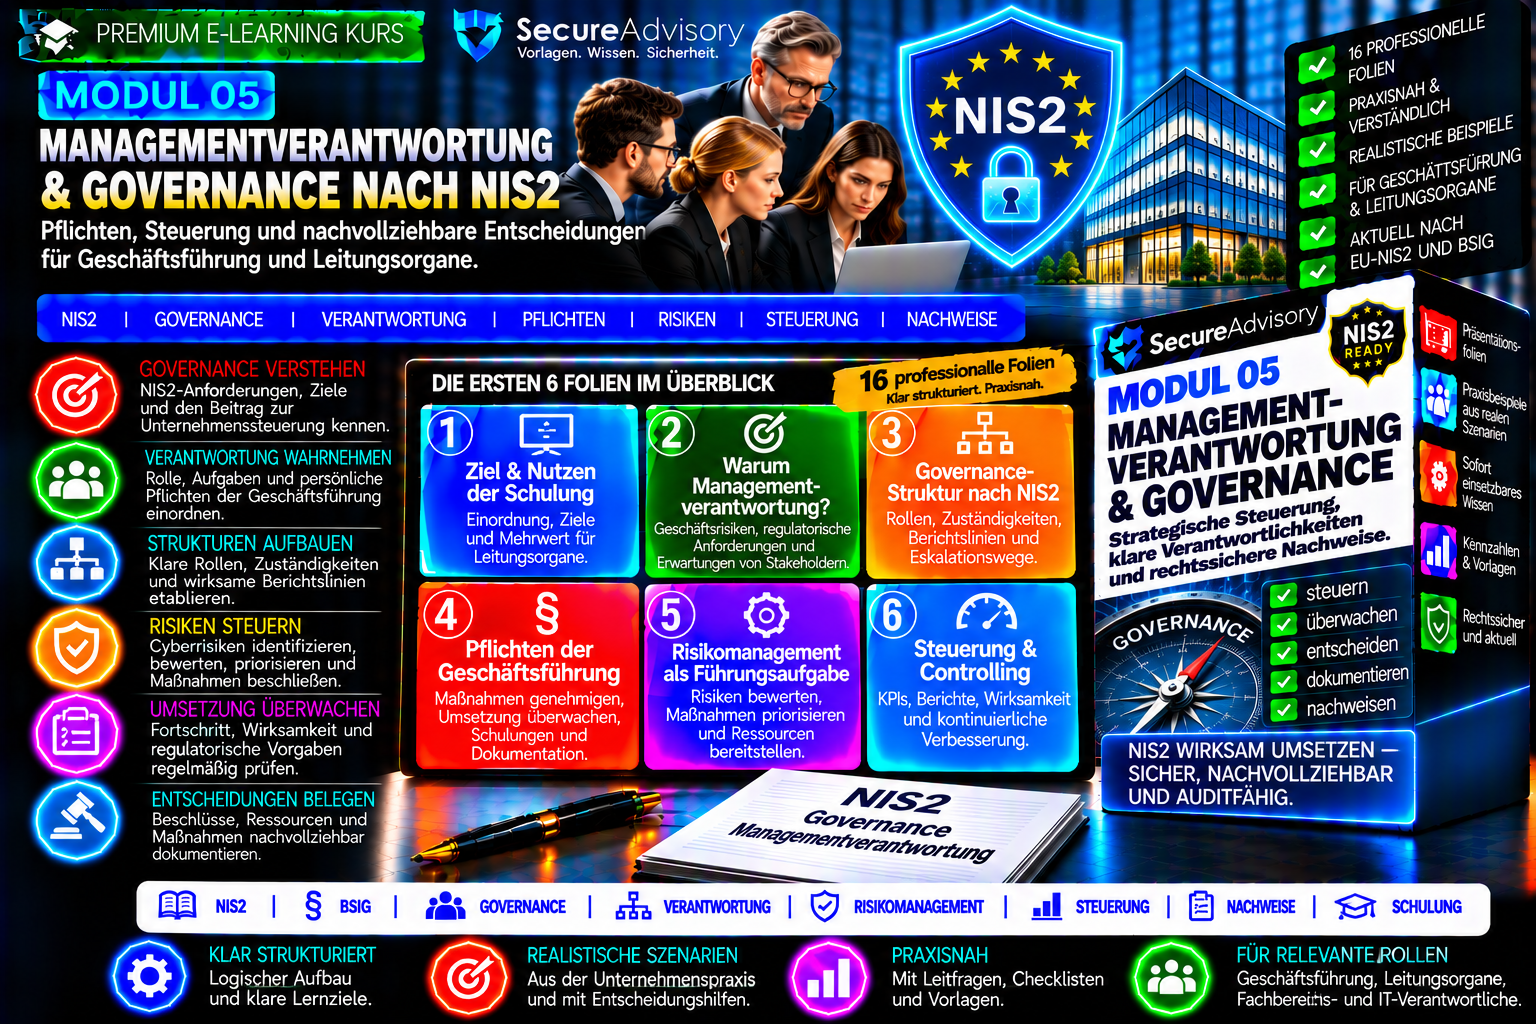
Modul_GS05_Management Verantwortung & Governance
Managementverantwortung & Governance nach NIS2 – Führungskräfteschulung
Cybersicherheit lässt sich operativ delegieren.
Die Leitungsverantwortung für Steuerung und Überwachung bleibt jedoch ein zentrales Managementthema.
Die Schulung richtet sich gezielt an Geschäftsführung und Leitungsorgane und vermittelt, wie NIS2-relevante Cyberrisiken auf Managementebene gesteuert werden können.
Im Mittelpunkt stehen Verantwortlichkeiten, Governance-Strukturen, Risikoentscheidungen, Ressourcen, Sicherheitskultur, Incident Response sowie die nachvollziehbare Dokumentation von Managemententscheidungen.
Die wichtigsten Inhalte
- Managementverantwortung im Kontext von NIS2
- Governance-Strukturen, Rollen und Zuständigkeiten
- Pflichten und Aufgaben der Geschäftsführung
- Delegation operativer Aufgaben und Leitungsaufsicht
- Risikoanalyse als Führungsinstrument
- Bewertung und Akzeptanz von Restrisiken
- nachvollziehbare Managemententscheidungen
- Ressourcen- und Budgetsteuerung
- Sicherheitskultur als Führungsaufgabe
- Incident Response, Krisenstab und Kommunikation
- Aufsicht, Nachweise und mögliche Sanktionen
- konkrete nächste Schritte für die Geschäftsleitung
Ihr entscheidender Mehrwert
Keine technische NIS2-Schulung und kein allgemeiner Cybersecurity-Kurs.
Der Schwerpunkt liegt auf einer konkreten Führungsfrage:
Wie muss die Geschäftsleitung Governance, Entscheidungen und Überwachung organisieren, damit Cyberrisiken nachvollziehbar gesteuert werden?
Dabei betrachtet das Modul nicht nur Pflichten, sondern auch deren praktische Umsetzung:
- Wer entscheidet?
- Was kann delegiert werden?
- Wann muss eskaliert werden?
- Welche Ressourcen sind erforderlich?
- Wie werden Restrisiken behandelt und Managemententscheidungen nachvollziehbar festgehalten?
Besonders praxisorientiert
Die Teilnehmer bearbeiten ein fiktives Vorfallszenario, bei dem ein wichtiger Dienst ausfällt und die Unternehmensleitung Entscheidungen zu Krisenorganisation, Informationsbedarf und Prioritäten treffen muss.
Zusätzlich enthält das Modul einen Wissenscheck & Transfer, mit dem Delegation, Restrisikoentscheidungen und konkrete Governance-Lücken reflektiert werden.
Von der Verantwortung zur konkreten Entscheidung
Risiko erkennen → Zuständigkeit klären → Handlungsoptionen bewerten → Entscheidung treffen → Ressourcen zuordnen → Umsetzung überwachen → Wirkung prüfen
Dieser Managementzyklus macht aus abstrakter Cybersecurity eine konkrete Führungs- und Governance-Aufgabe.