ISMS_D31_Backup und Recovery Policy
ISMS_D31_Backup und Recovery Policy
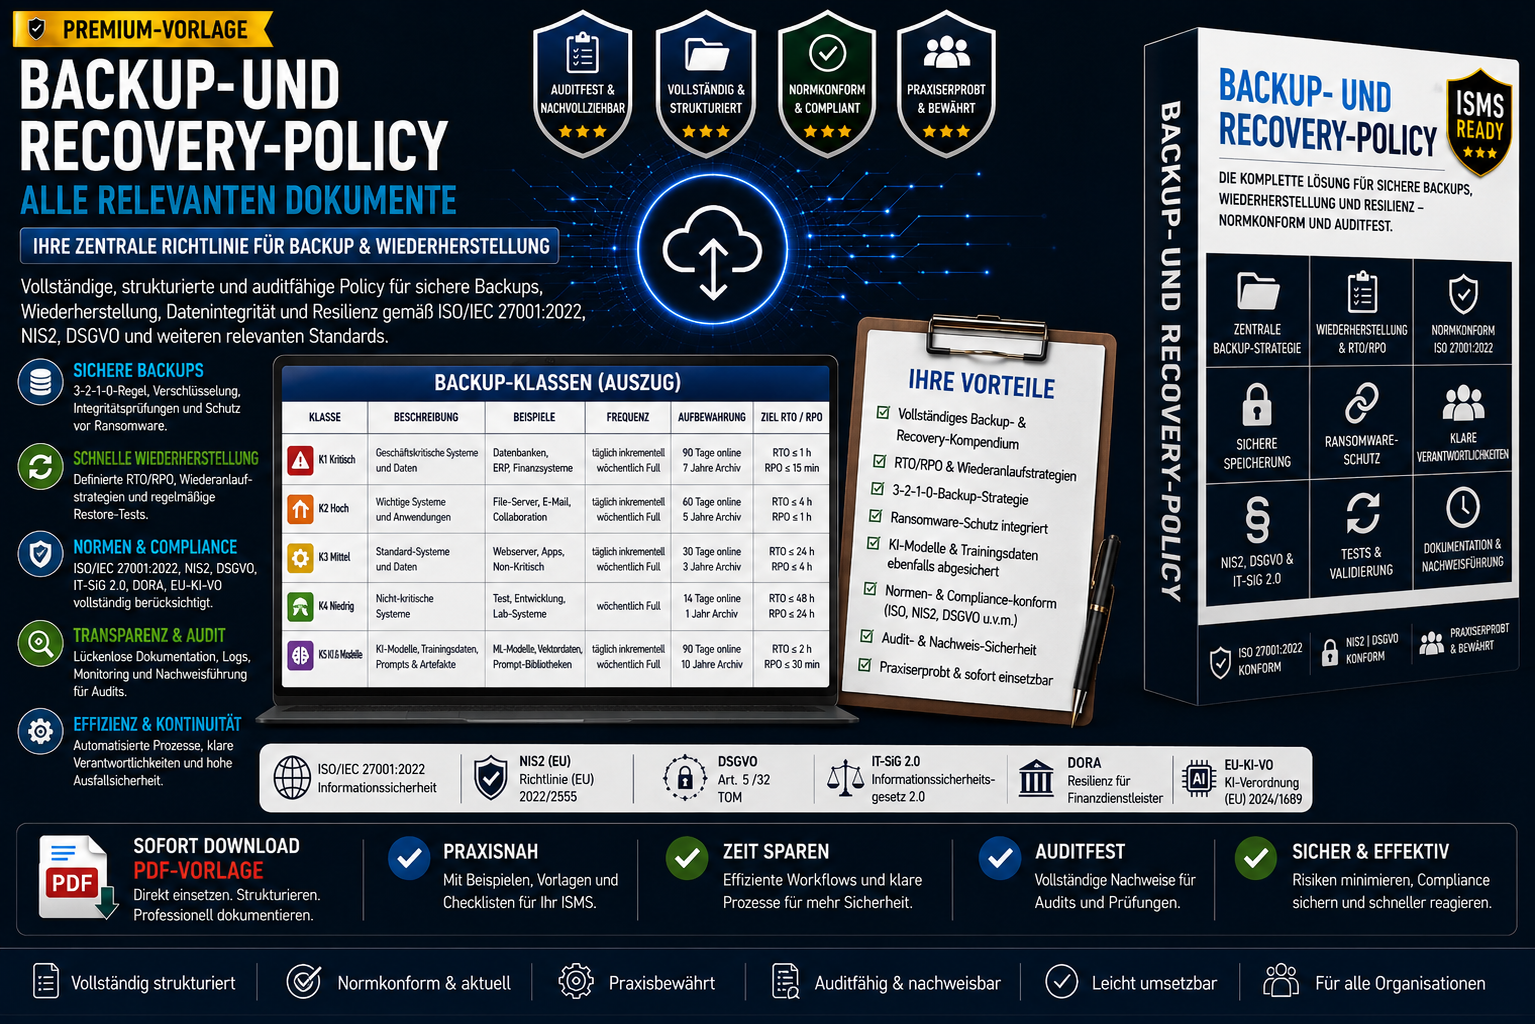
Mit der Backup & Recovery Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Backup‑Framework, das alle Anforderungen aus ISO 27001, NIS2, DSGVO und DORA erfüllt.
Backup‑ und Recovery‑Richtlinie für ISO 27001, NIS2, DSGVO, DORA & EU-KI-VO
Die Backup & Recovery Policy ist eine ausgearbeitete, auditfähige Unternehmensrichtlinie für die Sicherung, Wiederherstellung und Integritätsprüfung geschäftskritischer Daten, Systeme und KI‑Artefakte.
Sie erfüllt die Anforderungen aus ISO/IEC 27001, NIS2, DSGVO, IT-SiG 2.0, DORA und EU-KI-VO und ist damit ein unverzichtbarer Bestandteil eines modernen ISMS.
Diese Policy definiert die technischen, organisatorischen und regulatorischen Anforderungen, die Unternehmen benötigen, um Backups sicher, nachvollziehbar, belastbar und jederzeit wiederherstellbar zu betreiben – inklusive Cloud‑Diensten, OT‑Systemen, KI‑Modellen und Container‑Infrastrukturen.
Inhaltliche Highlights
- Backup‑Governance gemäß ISO 27001 & NIS2
- 3‑2‑1‑0‑Backup‑Strategie (3 Kopien, 2 Medien, 1 Offsite, 0 Fehler)
- Backup‑Klassen: Full, Incremental, Differential, Snapshots, Config‑Backups, KI‑Backups
- Backup‑Frequenzen für M365, Azure, Datenbanken, Container, KI‑Modelle
- Verschlüsselung & Offsite‑Storage (AES‑256, Immutable Storage, Key Vault)
- Recovery‑Prozess mit RTO/RPO‑Zielen
- Integritätsprüfungen (täglich, wöchentlich, monatlich, jährlich)
- Monitoring & Alerting (Backup‑Fehler, Integritätsfehler, Restore‑Anomalien)
- DSGVO‑Konformität (Löschfristen, Betroffenenrechte, Datenminimierung)
- Dienstleister‑Pflichten (Nachweise, Restore‑Tests, 24h‑Incident‑Meldung)
- KPIs & Compliance‑Monitoring (Backup‑Erfolgsquote, Restore‑Tests, Offsite‑Backups)
- Dokumentations‑ und Audit‑Nachweise
- Integration in ISMS, BCM, Incident‑Management und KI‑Governance
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Leitung & IT‑Operations
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren