ISMS_D35d_Change Prozess Detailbeschreibung
ISMS_D35d_Change Prozess Detailbeschreibung
Tiefgehende und auditfähige Detailbeschreibung des Change‑Prozesses gemäß ISO 27001, NIS2, DSGVO & EU-KI-VO
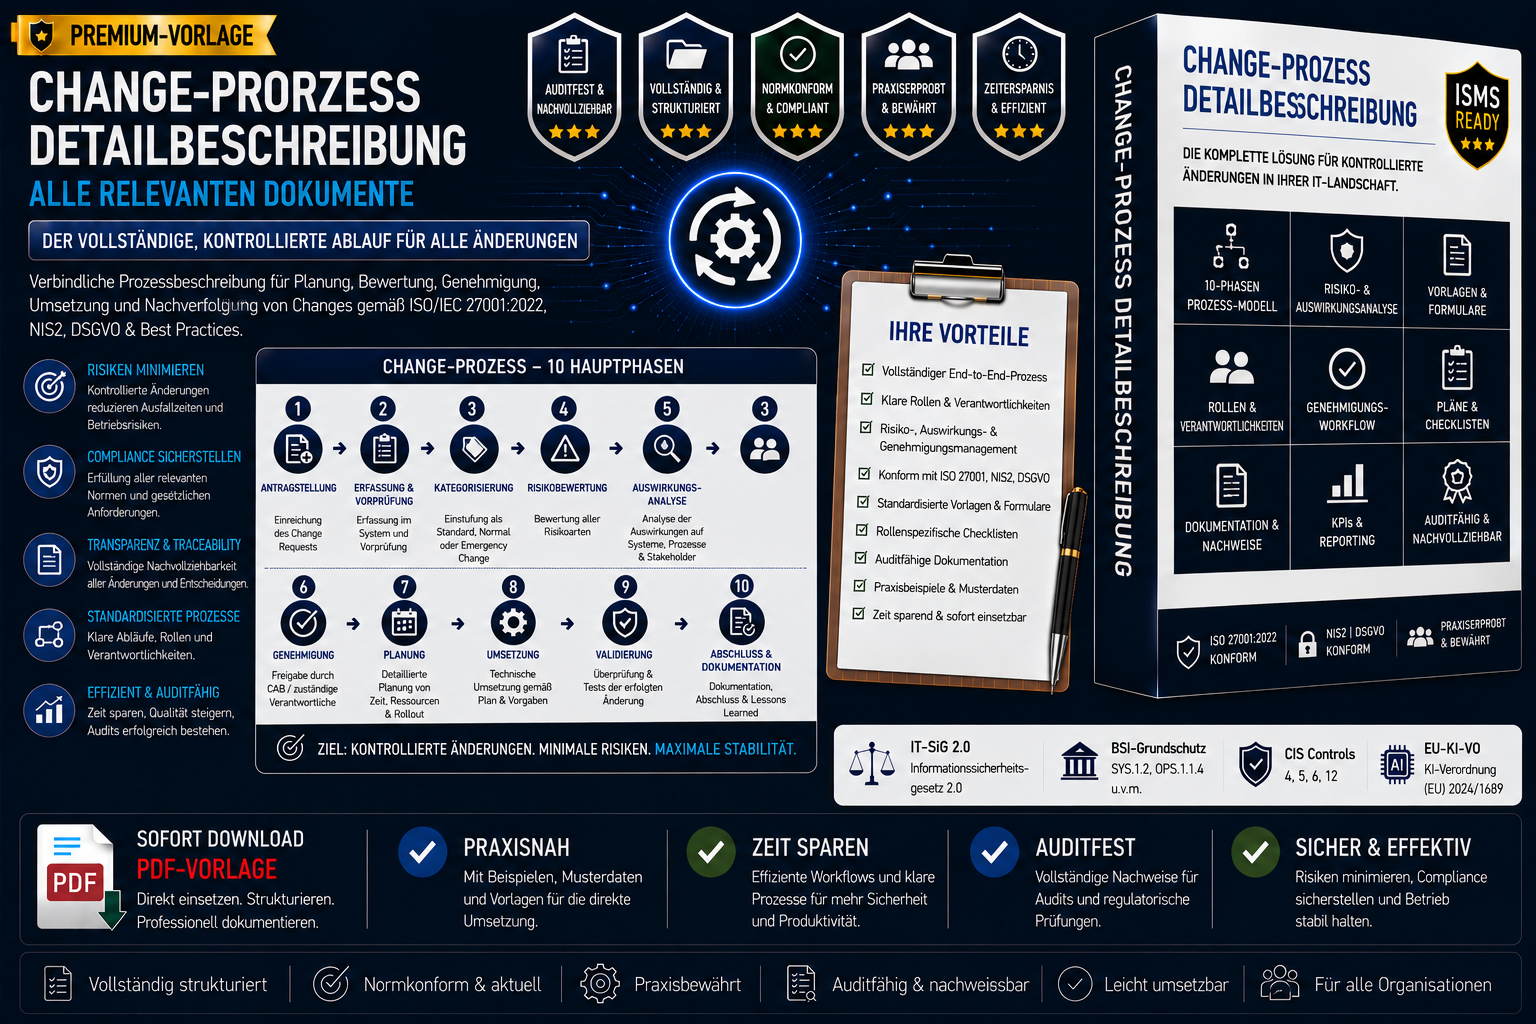
Die Change‑Prozess‑Detailbeschreibung (2026‑Standard) ist ein ausgearbeitetes, hochstrukturiertes und auditfähiges Prozessdokument, das Aktivitäten, Rollen, Artefakte, Entscheidungswege und Kontrollpunkte des Change‑Prozesses präzise definiert.
Sie ergänzt die Change‑Management‑Policy und die Change‑ & Release‑Management‑Prozessbeschreibung und liefert die operative Tiefe, die Change‑Manager, ISB, CISO, IT‑Operations, Auditoren und Dienstleister benötigen, um Änderungen kontrolliert, reproduzierbar und auditfähig durchzuführen.
Originalzitat aus dem Dokument:
„Diese Detailbeschreibung definiert die Aktivitäten, Rollen, Artefakte, Entscheidungswege und Kontrollpunkte des Change‑Prozesses.“
Vorteil
- tiefgehende, operative Detailbeschreibung des Change‑Prozesses
- Definition aller Aktivitäten, Rollen, Artefakte, Kontrollpunkte
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
Ergänzt perfekt:
- ISMS_D35 (Change‑Management‑Policy)
- ISMS_D35c (Change‑ & Release‑Management Prozessbeschreibung)
- ISMS_D34 (Asset Management Policy)
- ISMS_D33b (Secure Configuration Policy – Systeme & Server)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Dieses Dokument ist ideal für:
- Change‑Manager
- ISB / CISO
- Release‑Manager
- IT‑Operations
- KI‑Teams
- Cloud‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- interne & externe Auditoren
- Dienstleister mit Change‑Pflichten
Mit ISMS_D35d – Change‑Prozess‑Detailbeschreibung erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Change‑Framework, das alle Anforderungen aus ISO 27001, NIS2, DSGVO und EU-KI-VO erfüllt.