ISMS_D32_Incident‑Management‑Policy
ISMS_D32_Incident‑Management‑Policy
Incident‑Management‑Richtlinie für ISO 27001, NIS2, DSGVO, DORA & EU-KI-VO
Mit ISMS_D32 – Incident‑Management‑Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Incident‑Framework, das die Anforderungen aus ISO 27001, NIS2, DSGVO und DORA erfüllt.
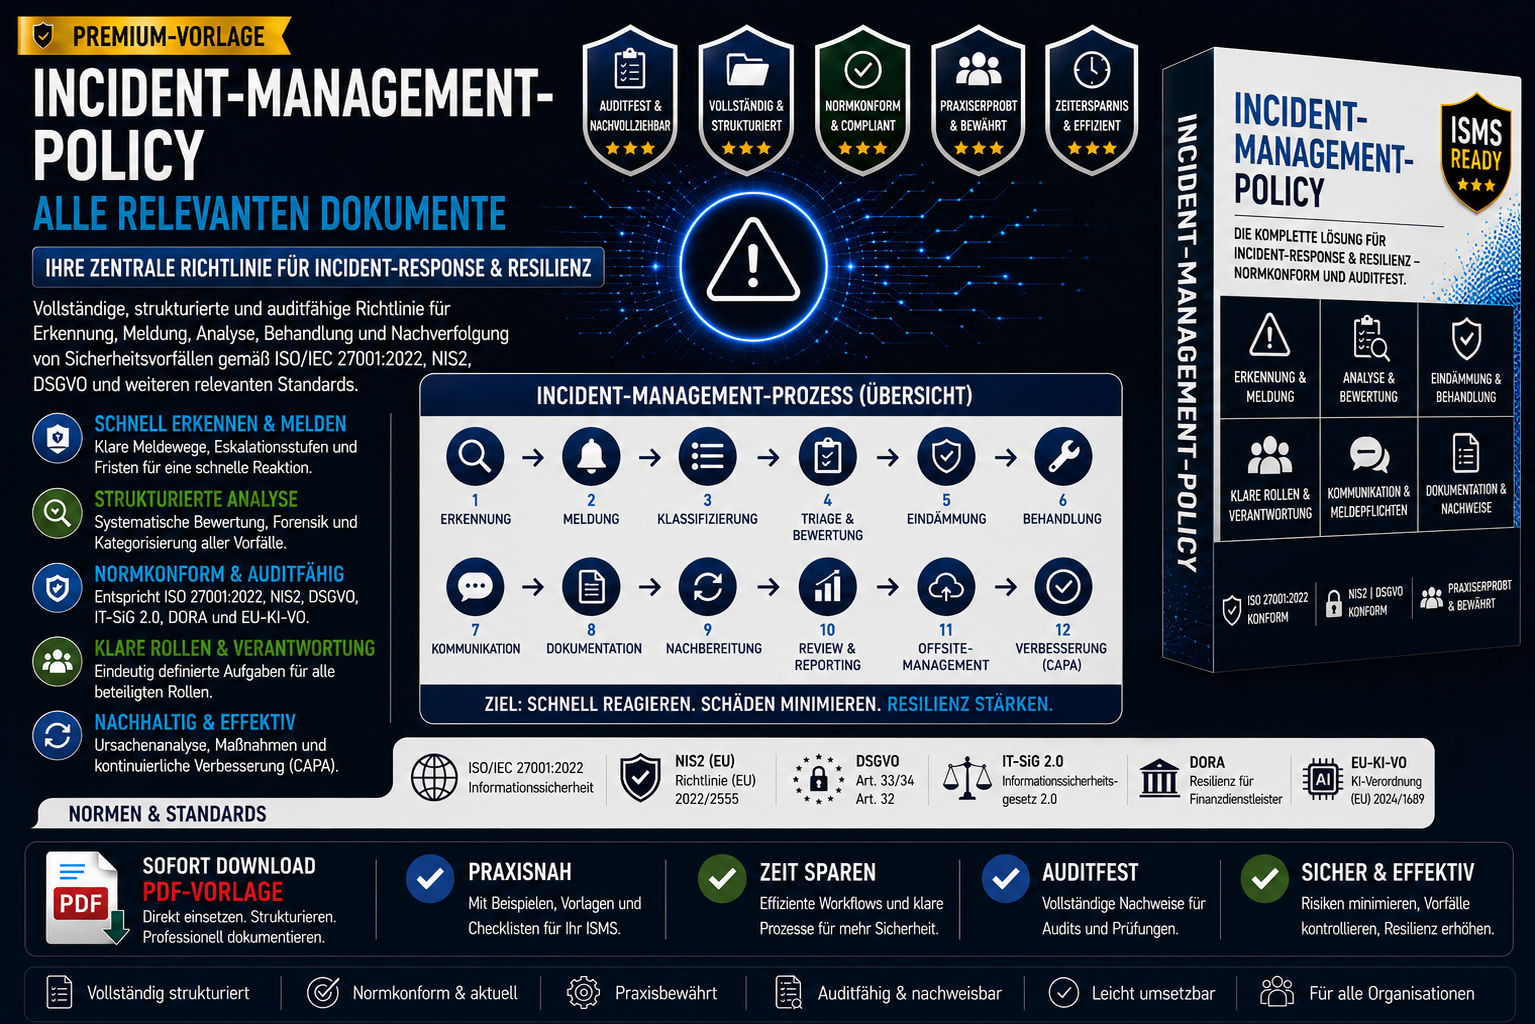
Die Incident‑Management‑Policy ist eine ausgearbeitete, auditfähige Unternehmensrichtlinie für die Erkennung, Meldung, Analyse, Behandlung, Eskalation und Dokumentation von Sicherheitsvorfällen.
Sie erfüllt die Anforderungen aus ISO/IEC 27001, NIS2, DSGVO, IT-SiG 2.0, DORA und EU-KI-VO und ist damit ein unverzichtbarer Bestandteil eines modernen ISMS.
Diese Policy definiert die organisatorischen, technischen und regulatorischen Anforderungen, die Unternehmen benötigen, um Sicherheitsvorfälle schnell, strukturiert und auditfähig zu behandeln – inklusive KI‑bezogener Incidents.
Inhaltliche Highlights
- Incident‑Governance gemäß ISO 27001 & NIS2
- Definition aller Incident‑Typen (Sicherheitsvorfall, Datenschutzvorfall, Major Incident, KI‑Incident)
- Rollenmodell mit klaren Verantwortlichkeiten (ISB, IT‑Security, DSB, IT‑Leitung, Fachbereiche, Dienstleister)
- Incident‑Kategorien A–D (kritisch, hoch, mittel, gering)
- KI‑Incident‑Management gemäß EU-KI-VO (Modell‑Logging, Prompt‑Analyse, Bias‑Analyse, Drift‑Analyse, Modell‑Rollback)
- Dokumentationspflichten (Incident‑Register, Reports, Forensik, Behördenmeldungen, CAPA‑Nachweise)
- KPIs & Monitoring (Erkennungszeit, Reaktionszeit, Dokumentationsquote, Lessons‑Learned‑Umsetzung)
- Integration in ISMS, CAPA, Logging & Monitoring, Backup & Recovery, Access Control
Meldepflichten gemäß DSGVO, NIS2 und DORA
- DSGVO: 72‑Stunden‑Meldung
- NIS2: 24h Frühwarnung, 72h Zwischenbericht, Abschlussbericht
- DORA: 4‑Stunden‑Meldung für kritische Finanzdienstleister
Vollständiger Incident‑Management‑Prozess (8 Schritte):
- Erkennung
- Meldung
- Klassifizierung
- Eindämmung
- Analyse
- Behebung
- Wiederherstellung
- Abschluss & Dokumentation
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Security‑Teams
- Datenschutzbeauftragte
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit Incident‑Pflichten